Bitcoin Mining Kosten: Die ökonomische Mechanik der Miner

Bitcoin Mining Kosten: Die ökonomische Mechanik der Miner

Bitcoin Mining Kosten sind in den vergangenen Jahren in eine neue Phase eingetreten. Die Anschaffung leistungsfähiger Hardware war einst der dominante Posten, doch heute sind es laufende Energiekosten, die über Profit oder Verlust entscheiden. Daraus ergibt sich eine globale Mining-Industrie, die wie ein Zugvogel den günstigsten Strompreisen folgt und dabei sogar Energie monetarisiert, die sonst ungenutzt verloren ginge. Wer Bitcoin verstehen will, sollte die ökonomische Mechanik dieser Industrie kennen, denn sie beschreibt einen neuartigen Energiemarkt.

Vom Anschaffungspreis zur laufenden Energierechnung

In den frühen Jahren von Bitcoin war Mining primär eine Frage der Hardware. ASIC-Chips waren neu, knapp und teuer, sodass der Anschaffungspreis den Großteil der Gesamtkosten ausmachte. Seitdem hat sich das Bild gewandelt. Hardware-Effizienz hat sich vervielfacht, und die Preise pro Terahash sind kontinuierlich gefallen.

Heute steht der Strompreis im Mittelpunkt, denn ein moderner Miner verbraucht über seine Lebensdauer ein Vielfaches seines Anschaffungswerts an Energie. Diese Verschiebung ist kein Detail, sondern verändert die gesamte Geschäftsgrundlage der Industrie. Wer früher mit einer einmaligen Investition rechnete, kalkuliert heute laufende Energiekosten in Cent pro Kilowattstunde.

Bitcoin Mining Kosten im Lebenszyklus: Hardware versus Stromverbrauch

Die Bitcoin Mining Kosten lassen sich in zwei Hauptkategorien einteilen, nämlich Hardware-Anschaffung und Stromverbrauch. Über den Lebenszyklus eines modernen ASIC-Miners machen Energiekosten typischerweise 70 bis 85 Prozent der Gesamtkosten aus, abhängig vom Strompreis und der Hardware-Effizienz.

Bei Strompreisen von zwei bis fünf Cent pro Kilowattstunde sind professionelle Operationen profitabel, bei zehn Cent oder mehr wird die Marge schnell knapp. Eine ausführliche Methodik zur Profitabilitätsberechnung mit allen relevanten Variablen findet sich bei Braiins. Dazu kommen die laufenden Schwankungen der Mining-Schwierigkeit, die durch das automatische Difficulty Adjustment alle 2.016 Blöcke neu kalibriert wird.

Wer am Markt bleiben will, muss seine Hardware-Effizienz, seinen Strompreis und die Netzwerkschwierigkeit ständig im Blick behalten. Damit ähnelt Bitcoin Mining mehr einer industriellen Energienutzung als einer reinen Computer-Operation.

Bitcoin als globaler Energiemarkt

Aus dieser Kostenlogik entsteht ein neuartiges Phänomen, denn der Bitcoin Energiemarkt funktioniert global ohne zentrale Vermittler. Miner sind mobil, ihre Hardware lässt sich überall aufstellen, und die Strompreise vor Ort entscheiden, wo sie sich niederlassen. Dadurch entsteht eine globale Arbitrage zwischen Energieanbietern und Mining-Operationen, die in dieser Form vorher nicht existierte.

Besonders interessant ist der Effekt auf sogenannte Stranded Energy, also Energiequellen, die wegen ihrer Lage oder ihrer zeitlichen Verfügbarkeit nicht ins Stromnetz integriert werden können. Ein klassisches Beispiel ist Erdgas an Ölfeldern, das früher unbenutzt verbrannt wurde, durch Mining-Container vor Ort jedoch in elektrische Energie und damit in Bitcoin umgesetzt werden kann.

Strompreise von zwei bis fünf Cent pro Kilowattstunde aus Stranded Gas machen solche Operationen profitabel und reduzieren als Nebeneffekt die Methan-Emissionen im Vergleich zum offenen Flaring. Eine wichtige Klarstellung ist hier nötig, denn die häufig verwendete Formulierung der Speicherung von Strom in Bitcoin ist eine ökonomische Metapher und keine physikalische Beschreibung.

Strom wird beim Mining verbraucht und nicht gespeichert, doch der wirtschaftliche Wert dieser Energie wird in den geminten Bitcoin gebündelt. Ludwig von Mises beschreibt in seiner Theorie des freien Marktes, wie Preise als Signale funktionieren und Ressourcen dorthin lenken, wo sie den höchsten Nutzen stiften.

Genau dieses Prinzip wird im Bitcoin Energiemarkt sichtbar, denn jede Kilowattstunde, die nicht ins Netz passt, kann durch Mining wirtschaftlich genutzt werden. So entstehen neue Anreize für die Erschließung erneuerbarer Energiequellen, deren Standorte oft außerhalb klassischer Versorgungsgebiete liegen.

Die Mining-Industrie wird damit zu einem Käufer letzter Instanz, der überschüssige oder schlecht erschließbare Energie wirtschaftlich verwertbar macht. Was bleibt, ist die Beobachtung, dass Bitcoin Mining Kosten nicht nur ein Branchenthema sind, sondern Teil eines breiteren Energiemarkt-Phänomens. Damit ergibt sich aus reinen Kostenrechnungen ein systemischer Effekt, der die Nutzung weltweit verfügbarer Energie effizienter macht.

Im letzten Bildungsartikel berichteten wir darüber, wie Mining Pool Konzentration funktioniert und warum Bitcoin sich selbst reguliert.
Mining Pool Konzentration: Wie Bitcoin sich selbst reguliert

Mining Pool Konzentration: Wie Bitcoin sich selbst reguliert

Mining Pool Konzentration ist seit den frühen Jahren von Bitcoin ein wiederkehrendes Thema. Mehrfach erreichten einzelne Pools die kritische Schwelle von rund 50% der Hashrate, doch jedes Mal kam es zu einer raschen Korrektur, nicht durch zentrale Regulierung, sondern durch wirtschaftliche Anreize und sozialen Druck. Genau diese Dynamik erklärt, warum Bitcoin in über fünfzehn Jahren nie erfolgreich angegriffen wurde. Wer das Sicherheitsmodell des Netzwerks verstehen will, sollte den Praxistest aus der Bitcoin-Geschichte kennen.

Mining Pool Konzentration in der Bitcoin-Geschichte

Die wichtigste Episode zur Mining Pool Konzentration spielte sich im Juni 2014 ab. Der Pool GHash.IO erreichte zwischen dem 12. und 13. Juni für rund einen Tag mehr als 50% der gesamten Bitcoin-Hashrate, in Spitzen sogar bis zu 55%. Cornell-Forscher Eyal und Sirer dokumentierten den Vorgang öffentlich, was eine breite Diskussion in der Bitcoin-Community auslöste.

GHash.IO reagierte zunächst mit der Aussetzung neuer Pool-Anmeldungen und veröffentlichte im Juli 2014 eine Selbstverpflichtung, niemals mehr als 39,99% der Hashrate zu kontrollieren. Auch andere Pools standen zuvor schon nahe der Schwelle, etwa BTC Guild Anfang 2013 mit zeitweise nahezu 50%, das nach einer ungewollten Chain-Spaltung ebenfalls in der Kritik stand.

F2Pool näherte sich 2014 und 2015 hohen Anteilen, ohne jedoch die kritische Marke dauerhaft zu überschreiten. Allen drei Episoden gemein ist die Tatsache, dass die Korrektur ohne staatliche Intervention, ohne Protokolländerung und ohne tatsächlichen Angriff auf Bitcoin erfolgte.

Wie Anreize Mining Pool Konzentration begrenzen, auch im Jahr 2026

Hinter dieser empirischen Beobachtung steht eine ökonomische Logik. Wer einen Pool betreibt, der die 50%-Schwelle überschreitet, riskiert Vertrauensverluste, die unmittelbar in Hashrate-Abwanderung umschlagen. Miner können den Pool jederzeit wechseln, weil ihre Hardware nicht an einen einzelnen Anbieter gebunden ist. Hinzu kommt das Eigeninteresse der Pool-Operatoren selbst, denn ein erfolgreicher Angriff würde den Bitcoin-Preis und damit den Wert aller Mining-Investitionen zerstören.

Eine ausführliche Erklärung der ökonomischen Selbstregulierung von Mining-Pools findet sich bei River Learn. Auch im Jahr 2026 ist die Mining Pool Konzentration wieder ein aktuelles Thema, denn Foundry USA und AntPool kontrollieren zeitweise gemeinsam über 50% der Hashrate. Die Diskussion über Pool-Vielfalt, Stratum V2 und alternative Pool-Designs wie OCEAN zeigt, dass die Branche selbst den Druck spürt, dezentrale Strukturen aufrechtzuerhalten.

Bitcoin Selbstregulierung im Praxistest

An dieser Stelle ist eine wichtige Differenzierung nötig. Eine hohe Pool-Konzentration ist nicht dasselbe wie ein einzelner 51%-Angreifer. Ein Pool besteht aus vielen unabhängigen Minern, die jederzeit den Pool wechseln können, wenn der Operator sich bedenklich verhält.

Hinzu kommt die Tatsache, dass Vollknoten weltweit unabhängig prüfen, ob die Bitcoin-Regeln eingehalten werden, sodass selbst ein bösartiger Pool keine zusätzlichen Coins erschaffen oder Geldmengenregeln umgehen könnte. Die Bitcoin Selbstregulierung folgt damit aus dem Zusammenspiel ökonomischer Anreize und sozialer Korrektur.

Friedrich August von Hayek hat genau diese Mechanik in seiner Theorie der spontanen Ordnung beschrieben, denn komplexe Systeme stabilisieren sich nicht durch zentrale Vorgaben, sondern durch das dezentrale Handeln vieler Akteure unter klaren Regeln. Bitcoin liefert für dieses Konzept ein Anschauungsbeispiel im Bereich des Geldes, denn jede Konzentration korrigiert sich schneller, als ein Angreifer sie ausnutzen könnte.

Wichtig bleibt die saubere Trennung zwischen Theorie und Praxis. Die theoretische Möglichkeit eines Angriffs verschwindet nicht, doch die historischen Episoden zeigen, dass das System bisher in der Praxis funktioniert hat. Zugleich sind die aktuellen Konzentrationszahlen bei Foundry und AntPool ein Hinweis darauf, dass Bitcoin Selbstregulierung kein Selbstläufer ist, sondern ein laufender Prozess.

Das Netzwerk braucht eine wache Community, technische Innovationen wie Stratum V2 und Konkurrenz unter den Pools, damit die ökonomischen Anreize ihre stabilisierende Wirkung entfalten können. Was bleibt, ist eine bemerkenswerte Beobachtung, denn Bitcoin gehört zu den wenigen Systemen, deren Sicherheit nicht von Aufsichtsbehörden, sondern vom Selbstinteresse seiner Teilnehmer abhängt.

Die historische Praxis spricht dafür, dass dieser Mechanismus bislang trägt, ohne dass damit ein dauerhafter Persilschein verbunden wäre.

Im letzten Bildungsartikel berichteten wir darüber, was eine 51%-Attacke wirklich kann und wo ihre technischen Grenzen liegen.

Bitcoin Double Spending: Was eine 51% Attacke wirklich kann

Bitcoin Double Spending: Was eine 51% Attacke wirklich kann

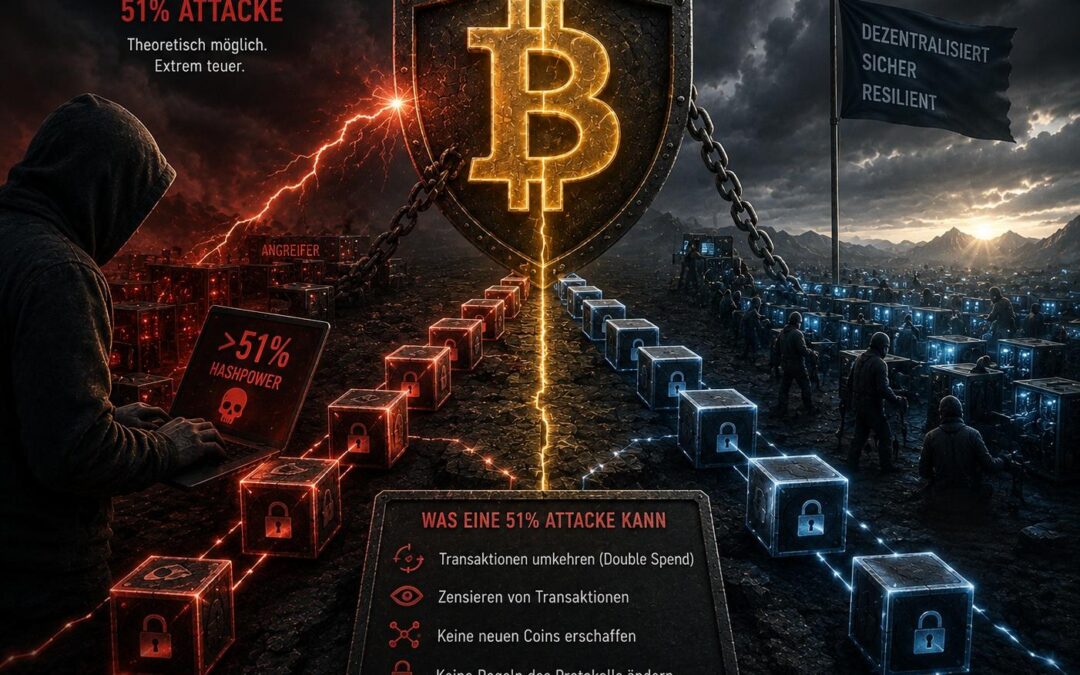
Bitcoin Double Spending beschreibt den Versuch, dieselben Coins zweimal auszugeben. Dieses Risiko ist das fundamentale Problem jedes digitalen Zahlungssystems, und Satoshi Nakamoto hat es mit Proof-of-Work elegant gelöst. Trotzdem bleibt ein theoretischer Angriffsvektor bestehen, die sogenannte 51% Attacke. Wer Bitcoin verstehen will, sollte präzise wissen, was ein solcher Angriff leisten kann und wo seine Grenzen liegen.

Die Längste-Chain-Regel als Angriffsfläche

Bitcoin nutzt die sogenannte Längste-Chain-Regel, um zwischen konkurrierenden Versionen der Blockchain zu entscheiden. Wenn zwei Blöcke gleichzeitig gefunden werden, akzeptiert das Netzwerk vorläufig beide, bis ein weiterer Block angehängt wird.

Die Chain mit der höchsten kumulierten Proof-of-Work setzt sich durch, alle anderen Blöcke werden verworfen. Diese Regel ist kein Mehrheitsvotum von Personen, sondern eine ökonomische Logik, denn die Chain mit dem höchsten Energieaufwand gewinnt.

Genau hier liegt der Angriffsvektor. Wer dauerhaft mehr Hashrate kontrolliert als der Rest des Netzwerks, kann statistisch sicher die längste Chain produzieren und damit über den akzeptierten Zustand entscheiden. Die Schwelle dafür liegt bei mehr als 50%, weshalb der Angriff den Namen 51% Attacke trägt.

Bitcoin Double Spending durch Chain-Reorganisation

Auf dieser Mechanik baut Bitcoin Double Spending durch Chain-Reorganisation auf. Der Angreifer überweist seine Coins an eine Börse oder einen Händler und wartet die übliche Bestätigung ab.

Im Hintergrund mint er parallel eine eigene, geheime Chain, in der die Überweisung nicht enthalten ist. Sobald die Gegenleistung erhalten ist, veröffentlicht er seine längere private Chain, die das Netzwerk nun als gültig akzeptiert. Die ursprüngliche Überweisung verschwindet aus dem akzeptierten Zustand, der Angreifer hat seine Coins zurück und die Gegenleistung in der Hand.

Praktisch funktioniert das nur bei wenigen Bestätigungen, weshalb große Börsen typischerweise sechs oder mehr Bestätigungen abwarten. Mit jeder zusätzlichen Bestätigung wachsen die kumulativen Angriffskosten proportional zur Zahl der Blöcke, die der Angreifer überholen muss, denn jeder zusätzliche Block bedeutet weiteren Energieaufwand für den Angriff.

Eine ausführliche Diskussion der Endgültigkeit von Bitcoin-Transaktionen findet sich im Bitcoin Wiki.

Der Mythos vom Coin-Diebstahl bei 51% Attacken

Ein verbreiteter Mythos behauptet, ein 51% Angreifer könne Coins anderer Nutzer stehlen oder die Geldmenge ausweiten. Das ist falsch. Coins können nur mit dem zugehörigen privaten Schlüssel bewegt werden, und dieser Schlüssel liegt allein beim Eigentümer. Auch eine Manipulation der Geldmenge scheitert, weil jeder Vollknoten unabhängig prüft, ob ein Block gegen die fixe Obergrenze von 21 Mio. Einheiten verstößt, und solche Blöcke ablehnt.

Was ein Angreifer tatsächlich kann, ist begrenzt, nämlich Doppel-Ausgaben der eigenen Coins durch Reorganisation der letzten Blöcke und gezielte Zensur einzelner Transaktionen. Die historische Praxis bestätigt diese Trennung von Theorie und Realität. Bitcoin selbst wurde in über fünfzehn Jahren nie erfolgreich angegriffen, während kleinere Proof-of-Work-

Coins wie Bitcoin Gold und Ethereum Classic mehrfach betroffen waren, weil ihre Hashrate niedrig genug war, um durch Miet-Mining wirtschaftlich kontrolliert zu werden. Der entscheidende Grund liegt im Anreizsystem.

Wer ausreichend Hashrate aufbringen würde, hätte dafür Mining-Hardware im Milliardenwert eingesetzt, und ein erfolgreicher Angriff würde den Bitcoin-Preis und damit den Wert dieser Investition zerstören.

Saifedean Ammous beschreibt diesen Mechanismus in The Bitcoin Standard als die zentrale ökonomische Logik der Bitcoin-Sicherheit, weil der Aufwand zur Manipulation des Netzwerks den möglichen Gewinn deutlich übersteigt. Wichtig bleibt die saubere Trennung zwischen Theorie und Praxis.

Die theoretische Möglichkeit eines Angriffs verschwindet mit zunehmender Hashrate nicht vollständig, doch die Kosten skalieren so steil, dass die aktuelle Bitcoin Hashrate von über 1.000 EH/s einen praktischen Schutzwall bildet. Bitcoin Double Spending durch eine 51% Attacke ist damit kein Betriebssicherheitsproblem, sondern eine Frage des Risikomanagements, denn mehrere Bestätigungen vor Annahme einer Zahlung machen den Angriff wirtschaftlich aussichtslos.

So fügt sich die ökonomische Architektur des Netzwerks in die Logik der Österreichischen Schule, weil Sicherheit nicht aus zentraler Aufsicht entsteht, sondern aus Anreizen, die Angriffe von vornherein unattraktiv machen.

Im letzten Bildungsartikel berichteten wir über die Bitcoin Architektur und das Dreieck der Dezentralisierung.

Bitcoin Architektur: Wie Unveränderlichkeit, Kosten und Knappheit Dezentralisierung erzeugen

Bitcoin Architektur: Wie Unveränderlichkeit, Kosten und Knappheit Dezentralisierung erzeugen

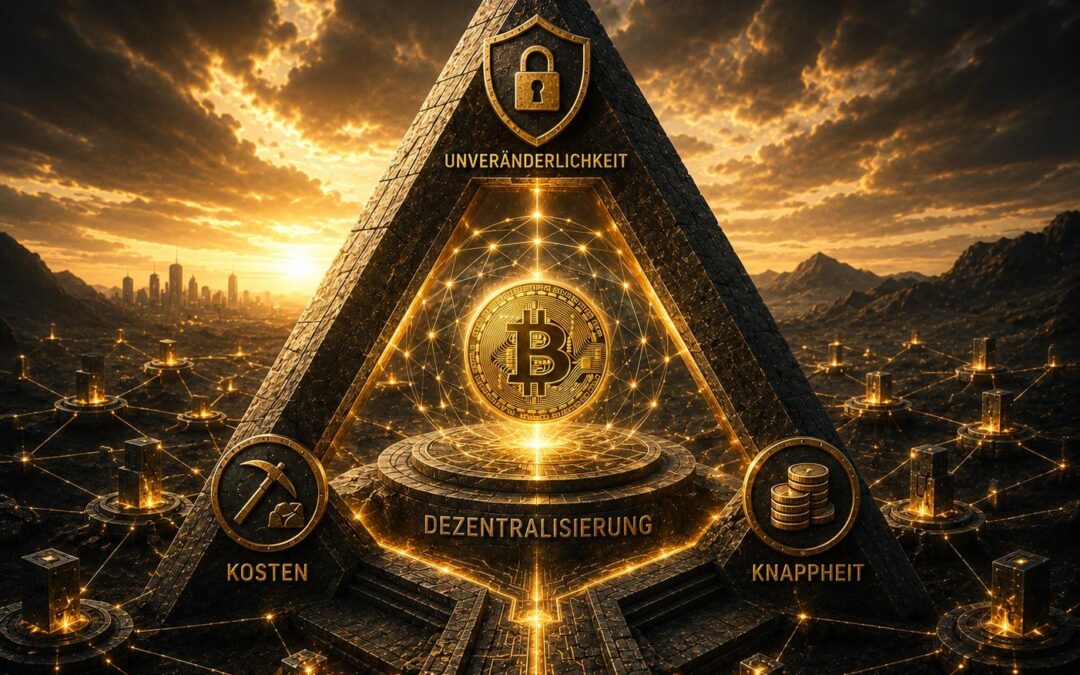
Die Bitcoin Architektur ruht auf drei zentralen Eigenschaften, die zusammenwirken und ein dezentrales Geldsystem erzeugen. Unveränderlichkeit, Kosten und Knappheit bilden in dieser Lesart die Eckpunkte eines Dreiecks, in dessen Zentrum die Dezentralisierung steht. Dieses Modell hilft, Bitcoin als Geldordnung zu verstehen, die nicht durch eine zentrale Instanz gesteuert wird. Es zeigt zugleich, wie eng technische Mechanik und ökonomische Prinzipien hier verflochten sind.

Bitcoin Architektur: Drei Eigenschaften im Zusammenspiel

Die Bitcoin Architektur lässt sich strukturell als Zusammenspiel dreier Eigenschaften beschreiben. Unveränderlichkeit bezeichnet die Tatsache, dass die Regeln des Protokolls nicht durch einzelne Akteure geändert werden können. Sie ergibt sich aus dem Konsensverfahren, das Anpassungen praktisch nur bei breiter Zustimmung der Marktteilnehmer zulässt.

Kosten beschreiben den Energie- und Hardware-Aufwand, der nötig ist, um neue Blöcke zu produzieren und damit das Netzwerk zu sichern. Diese Kosten machen Angriffe wirtschaftlich unattraktiv, weil ein erfolgreicher Angriff den Wert der eigenen Investition zerstören würde. Knappheit verweist auf die programmatisch festgelegte Obergrenze von 21 Mio. Einheiten, die jeder Vollknoten unabhängig prüft.

Diese drei Eigenschaften sind nicht voneinander unabhängig: Knappheit setzt Unveränderlichkeit voraus, Unveränderlichkeit wird durch Kosten geschützt, und Kosten sind nur sinnvoll, wenn das geschützte Gut tatsächlich knapp ist. Erst aus diesem Zusammenspiel ergibt sich die zentrale Eigenschaft des Netzwerks, dass keine einzelne Instanz dauerhaft Kontrolle ausüben kann.´

Dezentral und verteilt: Vom Trilemma zum Dreieck der Dezentralisierung

Eine zentrale Begriffsklärung steht am Anfang: Dezentral und verteilt sind nicht dasselbe. Verteilt bedeutet, dass die Infrastruktur eines Systems auf vielen Knoten läuft. Eine Cloud-Datenbank ist verteilt, aber die Kontrolle bleibt bei einem Anbieter. Dezentral bedeutet darüber hinaus, dass auch die Kontrolle und Entscheidungsfindung nicht bei einer einzelnen Instanz liegen. Bitcoin ist beides, denn die Knoten laufen geografisch verteilt und die Regeln werden ohne zentralen Schiedsrichter von jedem Vollknoten unabhängig durchgesetzt.

Davon zu unterscheiden ist das bekannte Blockchain-Trilemma nach Vitalik Buterin, das die Spannung zwischen Dezentralisierung, Sicherheit und Skalierbarkeit beschreibt. Das hier diskutierte Dreieck der Dezentralisierung ist ein anderes Modell, denn es beschreibt nicht Zielkonflikte, sondern die strukturellen Voraussetzungen der Dezentralisierung.

Eine ausführliche Diskussion der Bitcoin-Eigenschaften aus Sicht emergenter Systeme findet sich beim Nakamoto Institute.

Bitcoin als spontane Ordnung nach Hayek

Friedrich August von Hayek hat das Konzept der spontanen Ordnung in seinen Schriften zur Wirtschaftsphilosophie entwickelt. Sein Argument lautet, dass komplexe gesellschaftliche Strukturen nicht aus zentraler Planung entstehen, sondern aus dem dezentralen Handeln vieler Akteure, die unter klaren Regeln eigene Ziele verfolgen. Märkte, Sprachen und Rechtssysteme sind klassische Beispiele für solche emergenten Ordnungen.

Bitcoin lässt sich präzise in diese Denktradition einordnen, weil das Netzwerk genau eine solche Ordnung im Bereich des Geldes hervorbringt. Die Bitcoin Architektur stellt die drei Säulen Unveränderlichkeit, Kosten und Knappheit bereit, und aus dem Zusammenspiel der vielen einzelnen Entscheidungen von Minern, Knotenbetreibern und Nutzern entsteht ein dezentrales Ergebnis, das niemand zentral entworfen hat.

Hayek hatte zeitlebens ein kritisches Verhältnis zur staatlichen Geldhoheit und plädierte für einen Wettbewerb der Währungen. Bitcoin ist die technische Realisierung dieses Gedankens, denn niemand kann die Geldmenge politisch ausweiten und niemand kann den Konsens einseitig ändern.

Wichtig ist allerdings die saubere Trennung zwischen Theorie und Praxis. Die Mining-Hashrate ist nicht gleichmäßig verteilt, sondern konzentriert sich in wenigen großen Pools, deren Operatoren eine strukturelle Schlüsselposition einnehmen. Die Entwicklung des Referenz-Codes liegt in den Händen einer überschaubaren Gruppe von Bitcoin-Core-Entwicklern, und ein erheblicher Teil der Coin-Bewegungen läuft über zentralisierte Börsen.

Diese Konzentrationstendenzen schmälern die Dezentralisierung in der Praxis, ohne sie in der Architektur zu beseitigen, weil das Netzwerk gegen jede einseitige Regeländerung weiterhin den Konsens aller Marktteilnehmer benötigt.

Was bleibt, ist eine ungewöhnliche Konstellation: Ein Geldsystem, dessen Architektur die strengen Anforderungen der Österreichischen Schule erfüllt, dessen reale Praxis aber laufend gegen Konzentrationskräfte verteidigt werden muss.

Die Bitcoin Architektur liefert den Rahmen, in dem dezentrale Ordnung möglich wird, doch ob diese Ordnung über die Zeit erhalten bleibt, hängt vom ökonomischen Selbstinteresse der Marktteilnehmer ab.

Im letzten Bildungsartikel berichteten wir über Bitcoin Hard Money und die Frage, warum die fixe Geldmenge im Code den Wert strukturell absichert.

Bitcoin Hard Money: Warum Knappheit den Wert sichert

Bitcoin Hard Money: Warum Knappheit den Wert sichert

Bitcoin Hard Money beschreibt ein Geld, dessen Angebot sich nicht beliebig ausweiten lässt. Diese Eigenschaft entsteht bei Bitcoin nicht aus einer politischen Zusage, sondern aus der Architektur des Protokolls selbst. Wer den Wert von Bitcoin verstehen will, muss bei der Frage beginnen, woraus seine Knappheit überhaupt folgt. Erst aus dieser Mechanik ergibt sich, warum Bitcoin als ökonomischer Anker diskutiert wird.

Was Knappheit von Seltenheit unterscheidet

In der Ökonomie ist Knappheit nicht dasselbe wie Seltenheit. Seltenheit bezeichnet die natürliche Begrenztheit eines Gutes, etwa die endliche Menge an Gold in der Erdkruste. Knappheit dagegen ist eine relationale Eigenschaft, die das Verhältnis von Verfügbarkeit und Nachfrage beschreibt.

Ein Gut kann selten sein, ohne knapp zu sein, wenn niemand es nachfragt, und es kann knapp sein, ohne im naturwissenschaftlichen Sinn selten zu sein, wenn der Bedarf das Angebot übersteigt. Für Geld ist diese Unterscheidung entscheidend, weil nur ein knappes Gut über die Zeit Wert speichern kann.

Gold ist deshalb über Jahrtausende als Wertspeicher etabliert, weil seine Förderung Energie kostet und sein Bestand jedes Jahr nur um wenige Prozent wächst. Bitcoin nimmt diese Logik auf, ergänzt sie aber um einen entscheidenden Aspekt: Die Begrenzung der Geldmenge ist nicht durch Naturgesetze, sondern durch Code festgelegt.

Bitcoin Knappheit als Code-Eigenschaft

Die Bitcoin Knappheit folgt aus drei zusammenwirkenden Regeln im Protokoll. Erstens ist die maximale Geldmenge auf knapp 21 Mio. Einheiten festgelegt, ein Wert, der sich mathematisch aus der Summenformel der Block-Belohnungen ergibt. Zweitens halbiert sich diese Belohnung alle 210.000 Blöcke, also etwa alle vier Jahre, was die Inflationsrate stetig sinken lässt.

Drittens passt sich der Schwierigkeitsgrad des Mining alle 2.016 Blöcke an, sodass die Ausgabegeschwindigkeit unabhängig von der eingesetzten Rechenleistung konstant bleibt. Eine ausführliche Beschreibung der Geldmengensteuerung findet sich im Bitcoin Wiki.

Das Besondere ist die Verifizierbarkeit, denn jeder Vollknoten prüft diese Regeln eigenständig und akzeptiert keinen Block, der gegen sie verstößt. Damit ist Bitcoin Knappheit nicht nur formal vereinbart, sondern dezentral durchgesetzt. Eine Änderung der Geldmengenregeln wäre theoretisch denkbar, würde aber den Konsens praktisch aller Marktteilnehmer erfordern, was die Block Size Wars zwischen 2015 und 2017 als äußerst unwahrscheinlich gezeigt haben.

Skalierung durch Batching und Lightning

Eine zweite Frage ist, wie diese fixe Geldmenge eine wachsende Wirtschaft tragen kann. Bitcoin selbst verarbeitet auf der Basisebene nur wenige Transaktionen pro Sekunde, was für ein globales Geldsystem zu wenig ist. Die Antwort liegt in Skalierungslösungen oberhalb der Blockchain. Batching bündelt mehrere Zahlungen in einer einzigen Transaktion, und das Lightning Network erlaubt Off-Chain-Zahlungen über bilaterale Kanäle, die nur bei Eröffnung und Schließung auf der Blockchain festgehalten werden.

So entsteht eine wirtschaftliche Dichte, die mit fester Geldmenge wachsen kann, ohne die Sicherheit der Basisebene zu schwächen. Aus Sicht der Österreichischen Schule lässt sich das gesamte Bild nun einordnen. Saifedean Ammous beschreibt in The Bitcoin Standard, dass Hard Money ein Geld ist, dessen Bestand sich gegenüber dem jährlichen Zufluss kaum verändert, und Bitcoin erfüllt diese Eigenschaft strukturell durch das Halving und die fixe Obergrenze.

Hard Money fördert nach dieser Lesart eine niedrige Zeitpräferenz, weil Sparer damit rechnen können, dass ihre Kaufkraft erhalten bleibt, statt durch Geldmengenausweitung verwässert zu werden. Bitcoin Hard Money ist damit kein Versprechen, sondern eine Architektur. Wichtig bleibt die Trennung zwischen Theorie und Praxis. Die Hypothese, dass Knappheit über die Zeit den Wert pro Einheit erhöht, ist plausibel, aber kein Naturgesetz, sondern folgt aus Anreizen und Erwartungen.

Auch die Skalierung über Lightning ist vielversprechend, hat aber eigene Herausforderungen wie Liquiditätsbedarf in den Kanälen und Tendenzen zu zentralen Hub-Strukturen. Zugleich verlangsamt sich die Effizienzsteigerung der Mining-Hardware, was den Wettbewerb verschärft und die Margen großer Miner zunehmend unter Druck setzt.

Was Bitcoin Hard Money über die nächsten Zyklen hinweg tatsächlich leistet, bleibt eine empirische Frage, doch die Architektur erfüllt die Voraussetzungen, die Mises und Ammous als Bedingung für stabiles Geld benannt haben.

Im letzten Bildungsartikel berichteten wir darüber, wie Bitcoin als 0. Element gedacht werden kann und welche Rolle Wirtschaftsrechnung nach Mises dabei spielt.

Bitcoin 0. Element: Wie aus Knappheit eine Recheneinheit wird

Bitcoin 0. Element: Wie aus Knappheit eine Recheneinheit wird

Bitcoin 0. Element ist eine Metapher, die Bitcoin als grundlegenden Maßstab im Geldsystem beschreibt. Die Idee greift den Aufbau des Periodensystems auf und vergleicht Bitcoin mit einer Naturkonstante, also einem objektiven Bezugspunkt, an dem alle weiteren Werte gemessen werden. Diese Sichtweise wirft eine zentrale Frage der Geldtheorie auf, nämlich wie Bitcoin als Recheneinheit funktionieren kann. Genau hier öffnet sich die Brücke zur Österreichischen Schule und zu Ludwig von Mises.

Bitcoin 0. Element: Eine Metapher aus dem Periodensystem

Im Periodensystem der Chemie ist Wasserstoff als erstes Element verzeichnet, weil er den einfachsten und grundlegendsten atomaren Aufbau besitzt. Die Idee eines 0. Elements bezeichnet metaphorisch eine noch fundamentalere Bezugsgröße, die vor allen anderen kommt und sie ordnet.

Übertragen auf das Geld meint Bitcoin 0. Element jene Eigenschaft, die jedes Geldsystem im Hintergrund braucht, nämlich einen festen Maßstab, an dem alles andere gemessen werden kann. Wichtig ist, dass diese Bezeichnung keine etablierte ökonomische Fachterminologie ist, sondern ein didaktisches Bild aus der Bitcoin-Bildung.

In der Geldtheorie heißt der entsprechende Begriff Numéraire oder Recheneinheit. Was alle drei Begriffe verbindet, ist die Funktion einer stabilen, von außen nicht manipulierbaren Bezugsgröße. Naturwissenschaftliche Konstanten erfüllen genau diese Rolle, denn jeder kann sie unter gleichen Bedingungen reproduzieren und bestätigen.

Was ein 0. Element ökonomisch bedeuten würde

Damit eine Recheneinheit ökonomisch funktioniert, braucht sie zwei Eigenschaften: Sie muss objektiv überprüfbar sein und ihr Angebot darf sich nicht beliebig ändern lassen.

Bitcoin erfüllt beide Bedingungen technisch. Die Geldmenge ist auf 21 Mio. Einheiten programmatisch begrenzt, die Ausgabekurve ist im Code festgelegt, und jeder Vollknoten kann Bestand und Eigentumsverhältnisse unabhängig prüfen.

Damit unterscheidet sich Bitcoin grundlegend von Fiat-Währungen, deren Geldmenge politisch gesteuert wird und deren Buchhaltung in den Händen weniger Institutionen liegt. Aus dieser Architektur leitet sich der Anspruch ab, Bitcoin könne als objektiver Maßstab für wirtschaftliche Werte dienen. Eine ausführliche Diskussion der drei klassischen Geldfunktionen Wertaufbewahrung, Tauschmittel und Recheneinheit findet sich beim Nakamoto Institute.

Praktisch ist Bitcoin von dieser Funktion noch entfernt, denn Preise werden weltweit weiterhin in Fiat-Währungen ausgedrückt. Die Idee des Bitcoin 0. Element beschreibt also weniger den heutigen Zustand als das theoretische Ziel der Monetarisierung.

Bitcoin als Recheneinheit nach Mises

Ludwig von Mises hat 1920 in seinem Aufsatz Die Wirtschaftsrechnung im sozialistischen Gemeinwesen die wohl tiefste Analyse zu dieser Frage geliefert. Sein Argument lautet, dass eine rationale Wirtschaft Geldpreise braucht, weil nur durch Preise die unzähligen subjektiven Wertschätzungen der Marktteilnehmer vergleichbar gemacht werden.

Ohne stabile Preise ist keine sinnvolle Kalkulation möglich, denn weder Unternehmer noch Konsumenten können dann beurteilen, ob eine Verwendung von Ressourcen wirtschaftlich ist. Mises zog daraus den Schluss, dass Sozialismus die Rationalität der Wirtschaft aufhebt, weil er Privateigentum an Produktionsmitteln und damit Marktpreise zerstört.

Aus dieser Analyse folgt eine bemerkenswerte Einordnung von Bitcoin. Wenn rationale Wirtschaftsrechnung stabile, nicht-manipulierbare Geldpreise voraussetzt, dann ist die Qualität des Geldes selbst die eigentliche Grundlage einer funktionierenden Ordnung.

Bitcoin als Recheneinheit greift genau diesen Gedanken auf, denn die Geldmenge ist dort nicht politisch gestaltbar, sondern algorithmisch festgelegt. Saifedean Ammous beschreibt diesen Zusammenhang in The Bitcoin Standard als Voraussetzung für eine niedrige Zeitpräferenz und damit für langfristiges Wirtschaften.

Hier setzt die Idee des Bitcoin 0. Element an, denn wenn der Maßstab selbst stabil ist, kann Wirtschaftsrechnung über lange Zeiträume verlässlich werden. Wichtig ist allerdings die Trennung zwischen Theorie und Praxis. Heute funktioniert Bitcoin als Wertaufbewahrungsmittel deutlich besser denn als Tauschmittel und am wenigsten als Recheneinheit, da die Volatilität alltägliche Kalkulation erschwert.

Die These der Befürworter lautet, dass diese Volatilität mit wachsender Marktkapitalisierung sinkt und Bitcoin schrittweise alle drei Geldfunktionen übernimmt. Ob dieser Pfad sich tatsächlich einstellt, bleibt offen, denn die Übernahme der Recheneinheit-Funktion erfordert eine breite gesellschaftliche Verschiebung von Vertrauen, die nicht garantiert ist.

Was bleibt, ist die theoretische Einordnung, dass ein 0. Element des Geldes die logische Konsequenz der Mises’schen Forderung nach stabilem, marktbasiertem Geld wäre.

Im letzten Bildungsartikel berichteten wir darüber, wie Bitcoin durch Proof-of-Work einen dezentralen Konsens auf der Basis nachweisbarer Energie erzeugt.