Steuerung von Bitcoin: Kontrolle ohne zentrale Autorität

Steuerung von Bitcoin: Kontrolle ohne zentrale Autorität

Die Steuerung von Bitcoin funktioniert ohne Zentralbank und ohne einzelne Kontrollinstanz. Nodes, Miner, Entwickler und Nutzer teilen sich die Durchsetzung der Regeln, wobei keine Gruppe allein entscheidet. Der Artikel erklärt, wie diese verteilte Ordnung entsteht und welche Grenzen sie in der Praxis hat.

Steuerung von Bitcoin ohne Zentralbank

Die Steuerung von Bitcoin unterscheidet sich grundlegend von der Geldpolitik einer Zentralbank. Es gibt kein Direktorium, das über Zinsen oder Geldmenge entscheidet, und keine Institution, die Transaktionen genehmigen muss. Stattdessen setzen tausende gleichberechtigte Teilnehmer gemeinsam ein festes Regelwerk durch.

Rund 25.000 öffentlich erreichbare Full Nodes verifizieren weltweit jede Transaktion und jeden Block unabhängig voneinander. Jeder Node prüft die Konsensregeln selbst und lehnt ungültige Blöcke automatisch ab, unabhängig davon, wer sie erzeugt hat. Die eigentliche Steuerung von Bitcoin liegt damit nicht bei einer Gruppe: Sie verteilt sich auf alle, die eine vollständige Kopie der Blockchain betreiben.

Nodes, Miner und die Grenzen der Macht

Miner investieren erhebliche Rechenleistung, um neue Blöcke zu erzeugen, besitzen aber keine Autorität über das Regelwerk selbst. Baut ein Miner einen ungültigen Block, verwerfen die Nodes ihn sofort, unabhängig von der eingesetzten Energie. Mining ist ein Mechanismus zur Reihenfolge von Transaktionen, kein Instrument politischer Macht.

Wer die Regeln nachvollziehen will, findet eine Einführung zum Betrieb eines Full Node auf der offiziellen Bitcoin-Website. Auch Entwickler haben keinen bevorzugten Zugriff auf die Steuerung von Bitcoin: Protokolländerungen durchlaufen einen offenen Prozess, dem sich Nodes und Nutzer freiwillig anschließen oder den sie ablehnen. Ohne breite Zustimmung der Nodes setzt sich keine Änderung durch, selbst wenn einflussreiche Entwickler oder große Miner sie befürworten.

Freiwillige Ordnung und die Österreichische Schule

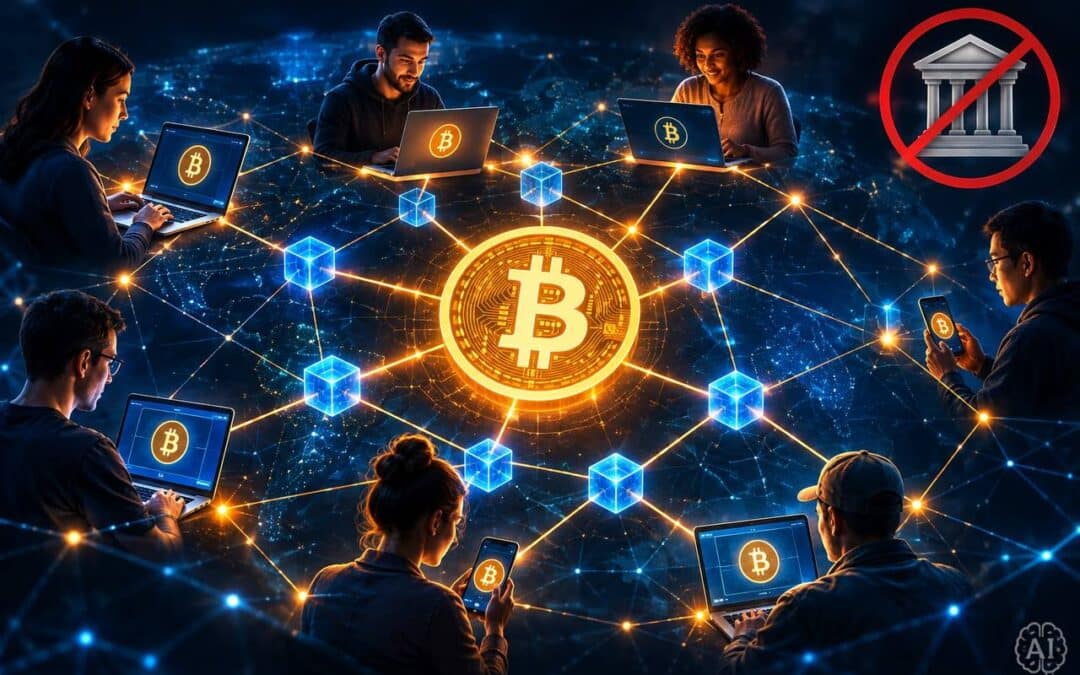
Die Folie zeigt, dass Bitcoin von unabhängigen Marktteilnehmern gesteuert wird: Nodes, Minern, Entwicklern und Nutzern, von denen keiner allein die Kontrolle besitzt. Diese verteilte Steuerung von Bitcoin ist das Ergebnis eines Designs, das zentrale Angriffspunkte vermeiden soll, nicht Zufall.

Die Österreichische Schule erklärt, warum spontane Ordnung stabiler sein kann als zentrale Planung: Friedrich August von Hayek argumentierte, dass verteiltes Wissen Informationen besser verarbeitet als eine einzelne Instanz. Eine Geldordnung, die niemandem gehört, ist schwerer zu manipulieren als eine, die von einer Zentralbank gesteuert wird. Bitcoin setzt dieses Prinzip technisch um, mit einem festen Angebot von 21 Millionen Einheiten und Proof-of-Work als Sicherheitsmechanismus.

Völlige Dezentralisierung bleibt dabei ein Ideal, dem sich das Netzwerk annähert: Mining konzentriert sich auf wenige große Pools, und Softwareentwicklung liegt faktisch bei einer kleinen Zahl aktiver Beitragender. Ob diese Konzentration die Steuerung von Bitcoin langfristig gefährdet, ist unter Ökonomen umstritten und nicht abschließend bewiesen. Diese Einordnung als Theorie und offene Debatte ist wichtig, um Bitcoin nicht als perfekt dezentrales System misszuverstehen.

Im vorherigen Bildungsartikel berichteten wir über Satoshis Rückzug und die Übergabe an die Gemeinschaft.
Satoshis Rückzug und die Übergabe an die Gemeinschaft

Satoshis Rückzug und die Übergabe an die Gemeinschaft

Im April 2011 zog sich Satoshi Nakamoto zurück – Bitcoin blieb ohne Gründer funktionsfähig und zeigte, wie dezentrale Führung ohne zentrale Autorität funktioniert.

WikiLeaks und die erste Bewährungsprobe

Ende 2010 geriet WikiLeaks unter Druck. Banken und Zahlungsdienstleister sperrten Konten, Spenden konnten die Plattform kaum noch erreichen. Blicke richteten sich auf Bitcoin, damals noch ein kleines, kaum bekanntes Experiment.

Satoshi Nakamoto reagierte mit Sorge. Im Bitcointalk-Forum warnte er davor, dass WikiLeaks das Netzwerk nutzen solle: Das Projekt sei zu klein und zu jung für die Aufmerksamkeit einer solchen Krise. Gehört wurde der Aufruf nicht, denn die Kontrolle lag bei niemandem allein.

Genau das wurde zur ersten Bewährungsprobe für Bitcoin. Niemand konnte Spenden verbieten oder Adressen sperren. Allein die öffentliche Spendenadresse von WikiLeaks verzeichnete in den Folgejahren mehr als 25.000 eingehende Transaktionen, ohne zentrale Instanz, die den Zufluss hätte stoppen können.

Die Episode zeigte früh, was Bitcoin von klassischen Zahlungswegen unterscheidet: ein Netzwerk ohne Schalter, den man umlegen kann, arbeitet unabhängig davon, ob sein Erfinder zustimmt.

Satoshis Rückzug im April 2011

Wenige Monate später vollzog Satoshis Rückzug den nächsten Schritt. Am 23. April 2011 schrieb er in einer E-Mail an Mitentwickler die inzwischen bekannten Worte: „I’ve moved on to other things. It’s in good hands with Gavin and everyone.“ Auf Deutsch: Er habe sich anderen Dingen zugewandt, das Projekt sei bei Gavin und allen anderen in guten Händen.

Das Nakamoto Institute hat diese E-Mail archiviert, das letzte bekannte Lebenszeichen des Pseudonyms in direkter Entwickler-Kommunikation, eine knappe Zeile an Menschen, die am Quellcode mitarbeiteten.

Der Rückzug war keine plötzliche Flucht, sondern Abschluss eines Übergangs, der sich Monate vorher angedeutet hatte. Die Commit-Rechte am Code-Repository gingen an Gavin Andresen über, der die technische Leitung schon zuvor mitgetragen hatte.

Bemerkenswert ist der Ton der Mitteilung. Kein Pathos, keine Ansprüche, keine Bedingungen. Satoshis Rückzug geschah so nüchtern, wie das gesamte Projekt bis dahin kommuniziert worden war.

Dezentrale Führung ohne Gründer

Nach diesem Rückzug stellte sich eine entscheidende Frage: Kann ein Geldsystem ohne seinen Schöpfer weiterbestehen? Entwickler aus aller Welt übernahmen Wartung, Tests und Weiterentwicklung, ohne dass eine einzelne Autorität das letzte Wort hatte.

Diese dezentrale Führung unterscheidet sich von der Struktur eines Unternehmens: kein Vorstand, der Kursänderungen verkündet, kein Gründer, dessen Abwesenheit das Fortbestehen gefährdet. Regeln zu Geldmenge und Konsens standen im Code fest, bevor Satoshi verschwand.

Genau diese Eigenschaft macht das Ereignis lehrreich. Ein Netzwerk, das nur so lange funktioniert, wie sein Erfinder aktiv bleibt, wäre kein tragfähiges Fundament für ein Geldsystem. Bitcoin bestand den Test, weil die Regeln unabhängig von einzelnen Personen galten.

Bis heute bleibt die Identität hinter dem Pseudonym ungeklärt, die frühen Bitcoin-Bestände wurden nie bewegt. Dezentrale Führung bedeutet nicht Führungslosigkeit, sondern verteilte Verantwortung nach klaren, für alle einsehbaren Regeln.

berichteten wir über Der Start von Bitcoin: Version 0.1 im Januar 2009.

Der Start von Bitcoin: Version 0.1 im Januar 2009

Am 8. Januar 2009 veröffentlichte Satoshi Nakamoto die erste Bitcoin Version. Wie Version 0.1 auf bitcoin.org den Start von Bitcoin als öffentliches System einleitete.

Version 0.1 auf bitcoin.org

Am 8. Januar 2009 veröffentlichte Satoshi Nakamoto die erste Bitcoin Version als Software zum Download. Der Start von Bitcoin war damit kein großes Ereignis mit Pressekonferenz, sondern eine kurze Nachricht auf einer Mailingliste für Kryptografie. Wer wissen wollte, was Bitcoin ist, musste sich das Programm selbst herunterladen und ausprobieren.

Version 0.1 lief zunächst nur unter Windows und bestand aus offenem Quellcode in C++. Wer die Software startete, wurde Teil eines kleinen Netzwerks aus Rechnern, die Transaktionen gemeinsam bestätigten. Es gab keine Firma dahinter, keine Zentrale, die Updates verteilte oder Regeln vorgab. Wer den Code lesen wollte, konnte das direkt tun, ohne um Erlaubnis zu fragen.

Die Ankündigung verwies auf die Idee eines elektronischen Bargeldsystems, das doppelte Ausgaben ohne Bank oder Mittelsmann verhindert. Genau das war der Kern dessen, was mit dem Start von Bitcoin technisch umgesetzt wurde: ein Netzwerk aus Gleichrangigen, das ohne Vertrauen in einzelne Akteure auskommt.

Der Start von Bitcoin als öffentliches System

Bevor Version 0.1 erschien, existierte Bitcoin nur als Konzeptpapier. Erst mit dem lauffähigen Programm wurde aus der Idee ein System, das jeder installieren und nutzen konnte. Genau darin lag der eigentliche Unterschied zu den zahlreichen digitalen Geldprojekten, die vor Bitcoin gescheitert waren.

Die erste Bitcoin Version verband zwei Dinge, die zuvor selten zusammen funktionierten: kryptografische Beweise und ein Netzwerk, das ohne zentrale Instanz Einigkeit über den Kontostand aller Teilnehmer herstellt. Auf bitcoin.org lässt sich bis heute nachlesen, wie das Grundprinzip beschrieben wurde: Geld, das direkt zwischen zwei Parteien wechselt, ohne dass eine dritte Partei es genehmigen muss.

Für die wenigen Menschen, die das Programm in den ersten Tagen installierten, war der Start von Bitcoin ein Experiment unter Gleichgesinnten. Die meisten kannten sich aus Mailinglisten, in denen seit Jahren über digitales Geld ohne Banken diskutiert wurde.

Erst nach und nach zeigte sich, dass das Netzwerk tatsächlich zuverlässig lief: Transaktionen wurden bestätigt, Blöcke wurden gefunden, und die Software musste in den folgenden Monaten kaum grundlegend verändert werden.

Ein unscheinbarer Anfang

Aus heutiger Sicht wirkt der Moment unspektakulär: eine E-Mail, ein Download-Link, ein paar Zeilen Text. Kein Rummel, keine Ankündigung in großen Medien. Der Start von Bitcoin fand fast unbemerkt statt, weit entfernt von jeder Öffentlichkeit, die das Projekt später bekommen sollte.

Gerade diese Unauffälligkeit gehört zum Bild dazu. Bitcoin wurde nicht als fertiges Produkt vermarktet, sondern als offener Code veröffentlicht, den jeder prüfen, verändern und weiterverwenden durfte. Wer das Programm laufen ließ, tat das aus eigenem Interesse, nicht weil eine Firma dazu aufgerufen hatte.

Diese Herkunft prägt das Netzwerk bis heute: keine zentrale Ausgabestelle, keine Institution, die Regeln nachträglich ändert. Bereits die erste Bitcoin Version legte fest, wie das System funktionieren sollte, und diese Grundregeln blieben seither weitgehend bestehen.

Zuvor berichteten wir ueber Bitcoin Transaktionsgebühren und die Auswahl der Miner.

Bitcoin Transaktionsgebühren und die Auswahl der Miner

Bitcoin Transaktionsgebühren und die Auswahl der Miner

Wie Rechenleistung die Chance auf einen Block bestimmt und warum Miner Transaktionen nach Gebühr auswählen: ein Blick auf die Anreize hinter dem Bitcoin-Netzwerk.

Rechenleistung und die Wahrscheinlichkeit eines Blocks

Im Bitcoin-Netzwerk konkurrieren tausende Miner darum, den nächsten Block zu finden. Wer zuerst einen gültigen Block präsentiert, erhält Blockbelohnung und Gebühren. Die Chance darauf hängt direkt von deiner Rechenleistung ab.

Je mehr Hash-Power ein Miner beisteuert, desto größer ist sein Anteil an der gesamten Netzwerkleistung. Dieser Anteil entspricht ungefähr der Wahrscheinlichkeit, den nächsten Block zu lösen. Ein Miner mit einem Prozent der Gesamtleistung findet im Schnitt auch etwa ein Prozent aller Blöcke.

Diese Logik beschrieb schon Satoshi Nakamoto in früher Korrespondenz: Rechenleistung lässt sich nicht fälschen, sie muss tatsächlich aufgewendet werden. Darin liegt die Sicherheit des Systems, denn ein Angriff würde ebenso viel echte Energie kosten wie ehrliches Mining.

Für einzelne Miner bedeutet das: Ohne enormen Kapitaleinsatz in Hardware und Strom ist ein Blockfund selten. Deshalb schließen sich viele Teilnehmer zu Mining-Pools zusammen und teilen sich die Belohnung anteilig nach eingebrachter Rechenleistung.

Bitcoin Transaktionsgebühren als Auswahlkriterium

Sobald ein Miner einen Block bauen darf, steht er vor einer Entscheidung: Ein Block hat nur begrenzt Platz, aber der Mempool enthält meist mehr wartende Transaktionen, als hineinpassen. Also muss ausgewählt werden, welche Transaktionen aufgenommen werden.

Diese Auswahlregel geht auf die Grundüberlegungen im Original-Whitepaper von Bitcoin zurück: Miner sollen wirtschaftlich handeln und knappen Blockplatz an die höchsten Gebote vergeben. Jede Transaktion trägt eine vom Sender festgelegte Gebühr, die an den Miner geht, der sie verarbeitet.

Ein rational handelnder Miner sortiert die wartenden Transaktionen nach Gebühr pro Byte und wählt zuerst diejenigen mit dem höchsten Wert aus. Nutzer, die eine Transaktion schnell bestätigt haben wollen, bieten entsprechend höhere Bitcoin Transaktionsgebühren an.

Wer Zeit hat, kann eine niedrigere Gebühr wählen und länger auf die Bestätigung warten. So entsteht ein einfacher Markt, der Angebot an Blockplatz und Nachfrage nach schneller Verarbeitung ausgleicht. Die Höhe der Bitcoin Transaktionsgebühren schwankt daher mit der Auslastung des Netzwerks.

Anreize für die Verarbeitung von Transaktionen

Miner Anreize bestehen aus zwei Quellen: der Blockbelohnung durch neu geschaffene Bitcoin und den Bitcoin Transaktionsgebühren aus den aufgenommenen Transaktionen. Beide motivieren Miner, weiterhin Rechenleistung bereitzustellen und Blöcke zu bauen.

Langfristig verändert sich das Verhältnis der beiden Quellen. Die Blockbelohnung sinkt durch die regelmäßigen Halvings, während die Bedeutung der Gebühren tendenziell zunimmt, sobald das Netzwerk stärker genutzt wird. Damit bleiben Miner Anreize auch bestehen, wenn die Neuausgabe von Bitcoin irgendwann endet.

Für dich als Nutzer heißt das praktisch: Die gewählte Gebühr bestimmt, wie attraktiv deine Transaktion für Miner ist. Verstehst du diesen Mechanismus, kannst du deine Bitcoin Transaktionsgebühren bewusster an deine eigene Dringlichkeit anpassen, statt sie zufällig zu wählen.

berichteten wir über Bitcoin Doppelausgabe und die Wartezeit auf Bestätigung.

Bitcoin Doppelausgabe und die Wartezeit auf Bestätigung

Bitcoin Doppelausgabe und die Wartezeit auf Bestätigung

Warum eine Bitcoin Doppelausgabe nur einmal bestätigt wird und weshalb Empfänger laut Satoshi rund eine Stunde auf ihre Transaktionsbestätigung warten sollten.

Nur eine von mehreren Auszahlungen gilt

Stell dir vor, du sendest zwei Transaktionen aus derselben Bitcoin-Adresse, obwohl das Guthaben nur für eine der beiden reicht. Genau dieses Problem beschreibt eine Bitcoin Doppelausgabe: Zwei widersprüchliche Zahlungen konkurrieren um dieselben Coins, aber das Netzwerk kann am Ende nur eine davon in die Blockchain aufnehmen.

Satoshi Nakamoto erklärte dieses Grundproblem bereits in seinen frühen E-Mails an die Kryptografie-Mailingliste. Ohne eine zentrale Instanz, die Kontostände führt, musste ein Weg gefunden werden, der verhindert, dass jemand dieselben Coins zweimal ausgibt.

Die Lösung liegt nicht in einem sofortigen Urteil, sondern in der Reihenfolge der Blöcke. Miner nehmen jeweils nur eine der beiden konkurrierenden Transaktionen in einen Block auf, die andere wird ungültig, sobald sie mit dem restlichen Netzwerk abgeglichen wird. Für den Empfänger bedeutet das zunächst: Er sieht nur eine unbestätigte Transaktion, deren Schicksal noch offen ist.

Bitcoin Doppelausgabe und die Stunde Geduld

Wer eine Zahlung empfängt, kann nicht sofort wissen, ob sie Teil einer Bitcoin Doppelausgabe war. Satoshi nannte in seinen Erläuterungen eine ungefähre Wartezeit von rund einer Stunde, bis ein Empfänger einigermaßen sicher sein kann, dass sein Guthaben tatsächlich Bestand hat.

Diese Stunde ergibt sich aus mehreren aufeinanderfolgenden Blöcken. Jeder neue Block, der auf die ursprüngliche Transaktion aufbaut, macht es unwahrscheinlicher, dass eine konkurrierende Version doch noch die Oberhand gewinnt. Die Grundlagen dazu beschreibt Satoshi selbst im Bitcoin-Whitepaper, in dem er die Wahrscheinlichkeitsrechnung hinter dieser Wartezeit offenlegt.

Der Grund für die Vorsicht liegt darin, dass jemand im Prinzip versuchen könnte, eine eigene Kette von Blöcken aufzubauen, in der die zweite Zahlung enthalten ist. Je mehr Blöcke bereits über der ersten Transaktion liegen, desto mehr Rechenleistung müsste dafür aufgewendet werden. Nach rund einer Stunde gilt dieser Aufwand für die allermeisten Beträge als unrealistisch, die Transaktionsbestätigung wird also mit jedem Block verlässlicher.

Unbestätigte Transaktionen in der Warteschlange

Bis eine Transaktion in einem Block landet, liegt sie unbestätigt in der Warteschlange der Nodes. Dort sammeln sich zu jedem Zeitpunkt zahlreiche Zahlungen, die auf ihre Aufnahme in den nächsten Block warten.

Wird eine Transaktion abgelehnt, weil bereits eine konkurrierende Version bestätigt wurde, verschwindet sie schlicht aus der Warteschlange der Nodes. Für den Empfänger der ungültigen Version bedeutet das, dass die erwartete Zahlung ausbleibt, während die Bitcoin Doppelausgabe zugunsten der anderen Seite entschieden wurde.

Genau deshalb raten Wallets und Börsen bei größeren Beträgen dazu, auf mehrere Bestätigungen zu warten, bevor eine Gutschrift als endgültig gilt. Die Wartezeit ist der Preis dafür, dass niemand eine zentrale Stelle braucht, um Zahlungen zu bestätigen.

Wie das Netzwerk mit einzelnen Transaktionen umgeht, hängt eng mit dem Takt zusammen, in dem überhaupt neue Blöcke entstehen. Bereits berichteten wir über Konstante Blockzeit: Satoshi erklärt die Schwierigkeitsanpassung.

Konstante Blockzeit: Satoshi erklärt die Schwierigkeitsanpassung

Konstante Blockzeit: Satoshi erklärt die Schwierigkeitsanpassung

Satoshi Nakamoto beschreibt in seinen frühen Mails, wie die Schwierigkeitsanpassung dafür sorgt, dass Bitcoin trotz wachsender Rechenleistung eine konstante Blockzeit von zehn Minuten hält.

Blöcke pro Stunde als Maßstab

Bitcoin misst sein Tempo nicht in Sekunden, sondern im Durchschnitt über viele Blöcke hinweg. Satoshi Nakamoto erklärte in einer seiner frühen Mails, dass die Schwierigkeitsanpassung Bitcoin genau an diesem Durchschnittswert ausrichtet: Wie viele Blöcke wurden in den letzten zwei Wochen gefunden?

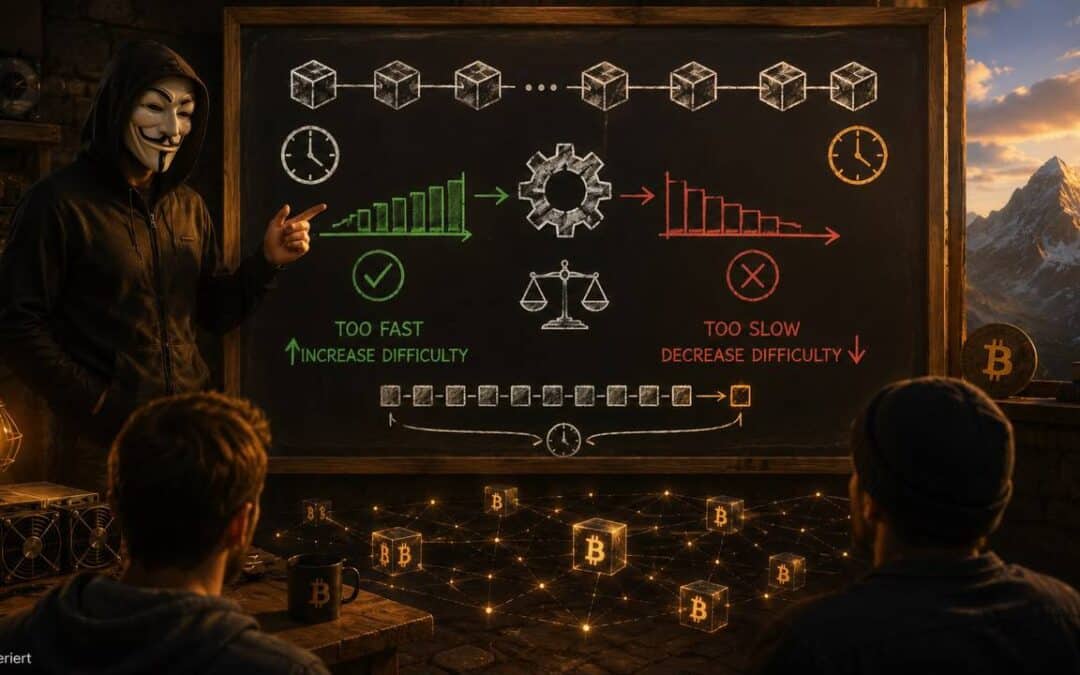
Das Ziel liegt bei sechs Blöcken pro Stunde, also einem Block alle zehn Minuten. Weicht der tatsächliche Wert davon ab, reagiert das Netzwerk automatisch. Es gibt keine zentrale Instanz, die eingreift, sondern nur eine feste Regel im Protokoll.

Diese Regel zählt schlicht die vergangene Zeit für die letzten 2016 Blöcke und vergleicht sie mit der Zielzeit von zwei Wochen. Aus der Abweichung ergibt sich der neue Schwierigkeitswert für die nächste Periode. Damit bleibt die Anpassung nachvollziehbar und unabhängig von kurzfristigen Ausreißern einzelner Blöcke.

Konstante Blockzeit trotz mehr Rechenleistung

Der Kerngedanke dahinter ist die konstante Blockzeit. Egal wie viel Rechenleistung insgesamt im Netzwerk steckt, am Ende soll im Schnitt weiterhin alle zehn Minuten ein Block entstehen. Mehr dazu beschreibt die offizielle Bitcoin-Entwicklerdokumentation zum Mining-Prozess.

Steigt die gesamte Rechenleistung, würden Blöcke ohne Anpassung schneller gefunden. Genau das verhindert die Schwierigkeitsanpassung: Sie macht die Aufgabe für die Miner schwerer, sodass die konstante Blockzeit erhalten bleibt.

Sinkt die Rechenleistung dagegen, etwa weil Miner abschalten, wird die Aufgabe leichter. Auch dann bewegt sich die durchschnittliche Zeit pro Block wieder zurück in Richtung zehn Minuten. Die konstante Blockzeit ist also kein Zufall, sondern das Ergebnis eines Regelkreises, den Satoshi von Anfang an eingebaut hatte.

Technischer Fortschritt und steigende Schwierigkeit

Satoshi war sich bewusst, dass sich die eingesetzte Hardware über die Zeit verändert. Schnellere Prozessoren und leistungsfähigere Grafikkarten würden mehr Rechenoperationen pro Sekunde ermöglichen als zu Beginn des Netzwerks.

In den Anfangsjahren reichte ein gewöhnlicher Heim-PC aus, um gelegentlich einen Block zu finden. Mit der Zeit übernahmen Grafikkarten und später spezialisierte Chips diese Aufgabe, weil sie deutlich mehr Rechenoperationen pro Sekunde liefern.

Genau dieser technische Fortschritt ist der Grund, warum die Schwierigkeit historisch fast durchgehend gestiegen ist. Mehr Rechenleistung im Netzwerk bedeutet automatisch eine höhere Hürde für den nächsten gültigen Block.

Für Nutzer bleibt davon praktisch nichts sichtbar. Die Blockzeit bleibt im Mittel gleich, während im Hintergrund die Anforderungen an die Miner mitwachsen. So bleibt das System über verschiedene Technologiegenerationen hinweg berechenbar.

Wie stark die Schwierigkeit steigt, hängt allein davon ab, wie viel zusätzliche Rechenleistung tatsächlich angeschlossen wird.

Bereits in seinen frühen Mails legte Satoshi diesen Mechanismus offen, lange bevor das Netzwerk die heutige Größenordnung erreichte. Die konstante Blockzeit war für ihn ein zentrales Entwurfsziel, kein Nebeneffekt.

Bereits zuvor berichteten wir ueber Digitale Freiheit: Satoshis Vision im Wettrüsten.