Bitcoin Core Geschichte: Von SourceForge zu GitHub und transparenten Merge-Commits

Bitcoin Core Geschichte: Von SourceForge zu GitHub und transparenten Merge-Commits

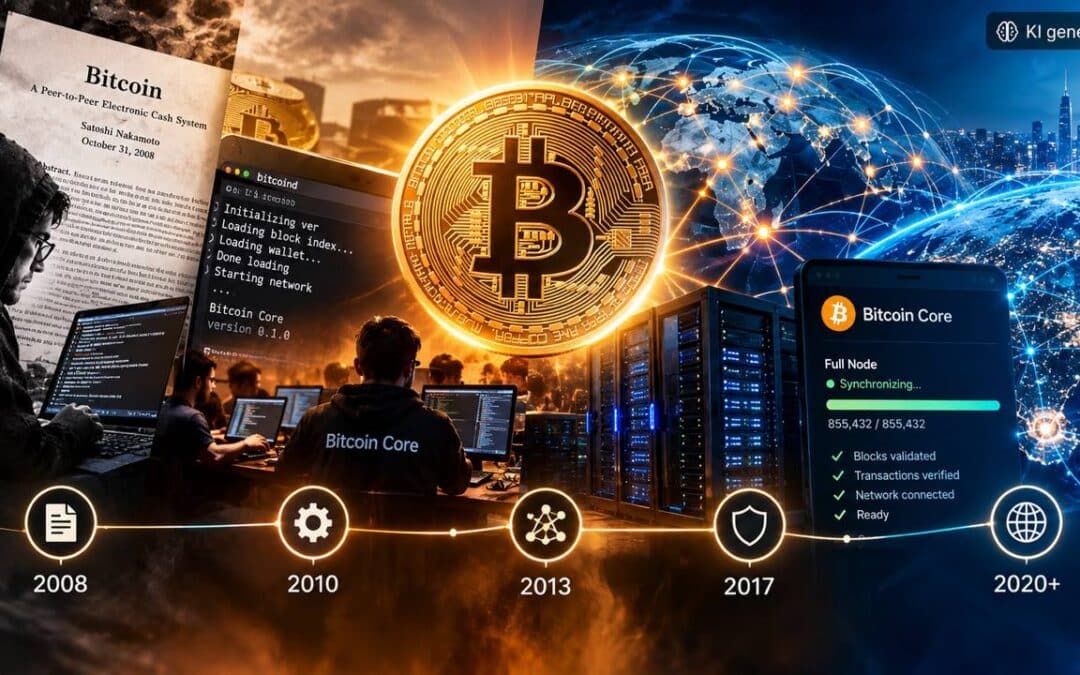
Die Bitcoin Core Geschichte führt von einem Subversion-Repository auf SourceForge über GitHub bis zur Umbenennung 2014. Der Artikel erklärt, warum transparente Merge-Commits die Code-Überprüfung ohne zentrale Instanz ermöglichen.

Bitcoin Core Geschichte: Die Anfänge auf SourceForge

Die Bitcoin Core Geschichte beginnt nicht mit einem Unternehmen, sondern mit einem offenen Code-Archiv. Wer verstehen will, wie Bitcoin heute gepflegt wird, sollte die Werkzeuge der Entwickler kennen. Sie bestimmen, wer Änderungen sehen, prüfen und übernehmen kann.

2009 richtete Martti Malmi, in der frühen Community unter dem Namen Sirius aktiv, ein Subversion-Repository für Bitcoin auf SourceForge ein. SourceForge war damals die bekannteste Hosting-Plattform für Open-Source-Projekte. Subversion ist ein Versionsverwaltungssystem, das jede Änderung am Code mit Zeitpunkt und Autor speichert. Damit entstand ein zentraler Ort für den Austausch der Entwickler.

Zentral meinte hier allerdings nur den Treffpunkt, nicht die Kontrolle. Jeder konnte den Code herunterladen, lesen und eigene Kopien betreiben. Diese Trennung zwischen gemeinsamem Arbeitsort und fehlender Verfügungsgewalt zieht sich durch die gesamte weitere Entwicklung.

Von GitHub zu transparenten Merge-Commits

2011 war der Umzug auf GitHub abgeschlossen. Die Plattform bot eine bequemere Oberfläche, um Vorschläge einzureichen, zu kommentieren und nachzuvollziehen. Jede vollständige Kopie des Repositorys enthält dabei die gesamte Versionsgeschichte.

Im März 2014 erschien Version 0.9.0, mit der die Referenzsoftware von Bitcoin-Qt in Bitcoin Core umbenannt wurde. Ziel war eine klare Trennung zwischen dem Bitcoin-Netzwerk und der Software, die es umsetzt. Seither wird eine transparente Liste der Merge-Commits veröffentlicht. Ein Merge-Commit entsteht, wenn ein geprüfter Änderungsvorschlag in die Hauptcodebasis übernommen wird. So bleibt nachvollziehbar, wer eine Änderung vorgeschlagen, geprüft und zusammengeführt hat.

Offene Code-Überprüfung als spontane Ordnung

Die Geschichte von Bitcoin Core zeigt den Weg von einem einfachen Archiv zu einem öffentlich überprüfbaren Prozess. Die Liste der Merge-Commits dokumentiert jede Entscheidung über den Code und macht sie nachprüfbar.

Friedrich August von Hayek beschrieb Ordnungen, die aus dem Handeln vieler entstehen, ohne dass jemand sie plant. Die Bitcoin Core Geschichte folgt diesem Muster: Niemand verordnet Änderungen, sie setzen sich durch Prüfung, Diskussion und freiwillige Übernahme durch. Am Ende entscheiden die Betreiber der Nodes selbst, welche Version sie ausführen.

Für Bitcoin als hartes Geld ist das entscheidend. Die 21-Mio.-Obergrenze und die Regeln von Proof-of-Work sind nur so glaubwürdig wie der Prozess, der sie schützt. Offener, nachvollziehbarer Code ohne zentrale Instanz erschwert heimliche Eingriffe in die Geldmenge erheblich. Darin unterscheidet sich Bitcoin auch von vielen Krypto-Projekten mit Stiftungen oder Gründerteams an der Spitze.

Einschränkend gilt: Transparenz ist nicht gleich Dezentralität. Die Zahl der Maintainer mit Schreibrechten ist klein, und GitHub gehört einem Unternehmen. Wie stark diese Konzentration in der Praxis wiegt, bleibt eine offene Debatte.

Im vorherigen Bildungsartikel berichteten wir über Bitcoin Core Entwicklung: Warum keine zentrale Instanz den Code kontrolliert.
Bitcoin Core Entwicklung: Warum keine zentrale Instanz den Code kontrolliert

Bitcoin Core Entwicklung: Warum keine zentrale Instanz den Code kontrolliert

Die Bitcoin Core Entwicklung ermöglicht Upgrades von Bitcoin, ohne dass eine zentrale Instanz bestimmt. Der Artikel erklärt, warum Bitcoin Core als Bottom-Up-Lösung funktioniert und nicht als Top-Down-Behörde.

Bitcoin Core Entwicklung ohne Kommandozentrale

Die Bitcoin Core Entwicklung wirkt von außen oft wie die Arbeit einer zentralen Behörde, die über das Netzwerk bestimmt. Tatsächlich laufen über Bitcoin Core die meisten Upgrades des Protokolls. Eine zentrale Instanz mit Weisungsbefugnis gibt es dennoch nicht.

Bitcoin Core ist die verbreitetste Software für Bitcoin-Nodes. Sie geht auf den Code von Satoshi Nakamoto zurück und trägt ihren heutigen Namen seit Version 0.9.0 aus dem März 2014. Damit stellt sich die Frage, wer diesen Code ändern darf. Aus einer Fiat-Perspektive scheint die Antwort klar, denn irgendwo muss eine Stelle sitzen, die entscheidet.

Diese Sichtweise überträgt das Modell von Zentralbanken und Behörden auf ein System, das anders aufgebaut ist. Im Fiat-Geldsystem legt eine kleine Gruppe Zinsen und Geldmenge fest, alle anderen müssen folgen. Bei Bitcoin fehlt genau dieser Hebel. Wer nach einem Chef sucht, findet keinen.

Maintainer, Nodes und offene Beiträge

Jeder kann Änderungen am Code vorschlagen, prüfen und kommentieren. Eine kleine Gruppe von Maintainern hat Schreibrechte und führt geprüfte Beiträge zusammen. Das Projekt verfolgt dabei ausdrücklich das Ziel, dass keine einzelne Person allein bestimmt, was aufgenommen wird. Die Rolle eines leitenden Maintainers ist inzwischen unbesetzt.

Entscheidend ist ein zweiter Punkt: Neuer Code wird erst wirksam, wenn Node-Betreiber ihn freiwillig installieren. Eine Übersicht über Aufbau und Geschichte des Projekts bietet das Bitcoin Wiki. Neben Bitcoin Core existieren weitere Implementierungen wie Bitcoin Knots, btcd oder Libbitcoin. Bitcoin Core ist also ein Angebot, kein Befehl.

Bitcoin Core Entwicklung als spontane Ordnung

Die Bitcoin Core Entwicklung folgt damit einem Bottom-Up-Prinzip und keinem Top-Down-Modell. Entwickler, Reviewer und Node-Betreiber koordinieren sich freiwillig, ohne dass eine Stelle Anweisungen erteilt. Würde Bitcoin Core nicht mehr existieren, würde nach verbreiteter Einschätzung eine neue Organisation die Aufgabe übernehmen. Der Code ist offen und für jeden frei verfügbar.

Bitcoin Core ist also ein Knotenpunkt, aber keine zentrale Instanz. Friedrich August von Hayek beschrieb solche Strukturen als spontane Ordnung, in der Regeln aus dem Handeln vieler entstehen und nicht aus der Planung weniger. Genau das unterscheidet Bitcoin vom Fiat-Geld, dessen Menge eine Zentralbank nach eigenem Ermessen steuert.

Bitcoin ist aus dieser Sicht die logische Konsequenz. Die Obergrenze von 21 Mio. BTC und der Schutz durch Proof-of-Work sind nur glaubwürdig, wenn keine einzelne Gruppe sie ändern kann. Knappheit entsteht hier nicht durch Seltenheit, sondern durch Regeln, die sich nicht einseitig ändern lassen. Hartes Geld braucht deshalb dezentrale Kontrolle über seine Software.

Einschränkend gilt: Die Praxis ist weniger ideal als die Theorie. Bitcoin Core dominiert die Node-Landschaft, und wenige erfahrene Entwickler prüfen den Großteil der Änderungen. Ob diese Konzentration ein Risiko darstellt, wird offen debattiert.

Im vorherigen Bildungsartikel berichteten wir ueber Bitcoin Konsensregeln: Prozess und Struktur der Governance.

Bitcoin Konsensregeln: Prozess und Struktur der Governance

Bitcoin Konsensregeln: Prozess und Struktur der Governance

Bitcoin Konsensregeln bestimmen, welche Blöcke und Transaktionen gültig sind. Der Artikel erklärt ihre Bestandteile, die seltenen Anlässe für Änderungen und warum die dezentrale Basis unverändert bleibt.

Bitcoin Konsensregeln als technisches Fundament

Bitcoin Konsensregeln legen fest, welche Blöcke und Transaktionen jeder Knoten im Netzwerk als gültig akzeptiert. Sie bilden den Kern der Bitcoin Governance, denn wer die Regeln verändern will, braucht die Zustimmung der Nutzer, die sie mit eigener Software durchsetzen. Die wichtigsten Bestandteile lassen sich klar benennen, ebenso die Gründe, warum Änderungen bewusst selten bleiben.

Zu den Bausteinen zählen Regeln für Datenstrukturen, also das exakte Format von Blöcken und Transaktionen. Hinzu kommen Grenzen der Ressourcennutzung wie das Blockgewicht von höchstens 4 Mio. Einheiten. Plausibilitätsprüfungen verhindern etwa, dass eine Transaktion mehr ausgibt, als sie an Eingängen besitzt.

Zeitsperren erlauben es, Coins erst ab einer bestimmten Blockhöhe oder Zeit auszugeben. Die Coinbase-Belohnung des Miners ist begrenzt und erst nach 100 Blöcken verfügbar. Gebühren ergeben sich aus der Differenz zwischen Ein- und Ausgängen. Der Speicherpool ist dagegen lokale Richtlinie jedes Knotens und keine Konsensregel.

Änderungen nur bei Fehlern und klarem Nutzen

Die Basis bildet bis heute das Regelwerk, das Satoshi Nakamoto 2009 veröffentlichte. Änderungen erfolgen nicht leichtfertig, sondern vor allem in zwei Fällen. Erstens werden Programmfehler behoben, die die Integrität des Systems gefährden.

Das bekannteste Beispiel ist der Value Overflow Incident vom August 2010. Block 74638 enthielt eine Transaktion, die durch einen Zahlenüberlauf rund 184 Mrd. BTC erzeugte. Innerhalb von fünf Stunden erschien eine korrigierte Software, die solche Transaktionen ablehnte. Zweitens ermöglichen Regeländerungen neue Anwendungen, etwa SegWit 2017 oder Taproot 2021, die beide als abwärtskompatible Soft Forks eingeführt wurden.

Bitcoin Konsensregeln als stabile Geldordnung

Entscheidend ist, was sich nie ändert: die dezentrale Basis. Kein Entwickler und kein Unternehmen kann neue Regeln anordnen. Jeder Knotenbetreiber entscheidet selbst, welche Software er ausführt.

Bitcoin Konsensregeln sind damit ein geschlossenes Regelwerk aus Datenformaten, Grenzen, Prüfungen und Anreizen, das nur in engen Ausnahmefällen angepasst wird. Aus Sicht der Österreichischen Schule entspricht das einer spontanen Ordnung im Sinne von Friedrich August von Hayek. Regeln entstehen nicht durch zentrale Planung, sondern setzen sich durch freiwillige Übernahme vieler Teilnehmer durch.

Für Geld ist diese Stabilität zentral. Die 21-Mio.-Obergrenze und Proof-of-Work bleiben glaubwürdig, weil eine Änderung die breite Zustimmung der Nutzer bräuchte. Saifedean Ammous sieht in dieser Unveränderlichkeit den Kern von Hard Money, das sich politischer Einflussnahme entzieht.

Einschränkend gilt: Wie Konsens in der Praxis zustande kommt, bleibt Gegenstand der Debatte. Entwickler, Miner und große Dienstleister haben unterschiedlich viel Einfluss, und die Theorie vollständiger Neutralität trifft nicht in jedem Fall zu. Bitcoin ist dabei klar von anderen Kryptowährungen zu trennen, deren Regeln häufig von kleinen Teams geändert werden.

Im vorherigen Bildungsartikel berichteten wir ueber Bitcoin Governance: Vertrauenslosigkeit oder Wertmaximierung.

Bitcoin Governance: Vertrauenslosigkeit oder Wertmaximierung

Bitcoin Governance: Vertrauenslosigkeit oder Wertmaximierung

Bitcoin Governance beschreibt, wie Änderungen am Protokoll ohne zentrale Instanz zustande kommen. Der Artikel stellt zwei Ansichten zum Zweck der Vertrauenslosigkeit gegenüber und ordnet sie ein.

Bitcoin Governance ohne zentrale Instanz

Bitcoin Governance beschreibt, wie Änderungen am Bitcoin-Protokoll zustande kommen. Es gibt keine Firma, keinen Vorstand und keine Abstimmung mit festen Regeln. Entwickler schlagen Änderungen vor, Miner signalisieren Zustimmung, und Nutzer setzen mit ihren Full Nodes die Regeln durch. Dieser Artikel ordnet zwei Sichtweisen auf den Zweck der Vertrauenslosigkeit von Bitcoin ein.

Der Prozess beginnt meist mit einem Bitcoin Improvement Proposal. Entwickler prüfen den Vorschlag, und Bitcoin Core übernimmt ihn gegebenenfalls in die Referenzsoftware. Ob eine Änderung wirkt, hängt aber davon ab, ob Miner und Nodes sie annehmen. Keine Instanz kann Updates verbindlich anordnen.

Vertrauenslosigkeit gegen Wertmaximierung

Vertrauenslosigkeit bedeutet, dass sich Bitcoin nutzen lässt, ohne jemandem vertrauen zu müssen, außer der Software, die man selbst ausführt. Über den Zweck dieser Eigenschaft gibt es unterschiedliche Ansichten. Die eine stellt sie als Ziel an sich in den Mittelpunkt. Die andere sieht in ihr ein Mittel, um den Wert von Bitcoin zu steigern.

Daniel Krawisz vertritt die zweite Position. Demnach wird der Wert von Bitcoin durch Upgrades optimiert, die den Wert erhöhen, sonst würden sie nicht umgesetzt. Ein Essay des Nakamoto Institute ordnet die Gegensätze zwei ethischen Ansätzen zu: der deontologischen Ethik, die auf moralischer Pflicht beruht, und der konsequentialistischen Ethik, die Folgen bewertet. Der Essay warnt, Kompromisse bei der Vertrauenslosigkeit könnten ein lokales Maximum erreichen und ein höheres globales Maximum verfehlen.

Fazit: Bitcoin Governance bleibt subjektiv

Bitcoin Governance ist subjektiv, weil kein objektiver Maßstab festlegt, welches Ziel gilt. Vertrauenslosigkeit als Pflicht und Wert als Ergebnis sind zwei Bewertungen derselben Technik. Welche überzeugt, entscheidet jeder Teilnehmer selbst, indem er Software wählt und Regeln durchsetzt.

Die Österreichische Schule liefert dafür den Rahmen. Ludwig von Mises beschrieb Wert als subjektiv, also als Urteil handelnder Menschen. Friedrich August von Hayek beschrieb spontane Ordnung, die ohne zentralen Plan aus vielen Einzelentscheidungen entsteht. Beides passt zur Steuerung von Bitcoin.

Bitcoin ist darin die logische Konsequenz. Als Hard Money mit fixem Angebot und einer Obergrenze von 21 Mio. BTC beruht es auf Proof-of-Work. Wer diese Obergrenze ändern wollte, bräuchte die Zustimmung der Nodes, und dagegen sprechen starke Anreize.

Einschränkend gilt: Dass nur wertsteigernde Upgrades umgesetzt werden, ist eine Theorie, kein Naturgesetz. Streit um Blockgrößen zeigt, dass die Praxis konfliktreicher verläuft. Auch Entwickler haben faktisch großen Einfluss. Die ethische Zuordnung ist eine Deutung, kein Beweis. Außerdem ist Bitcoin nicht gleich Krypto, denn Projekte mit formaler Governance folgen anderen Regeln.

Im vorherigen Bildungsartikel berichteten wir ueber Bitcoin Mining Anforderungen: Mining und Node im Vergleich.

Bitcoin Mining Anforderungen: Mining und Node im Vergleich

Bitcoin Mining Anforderungen: Mining und Node im Vergleich

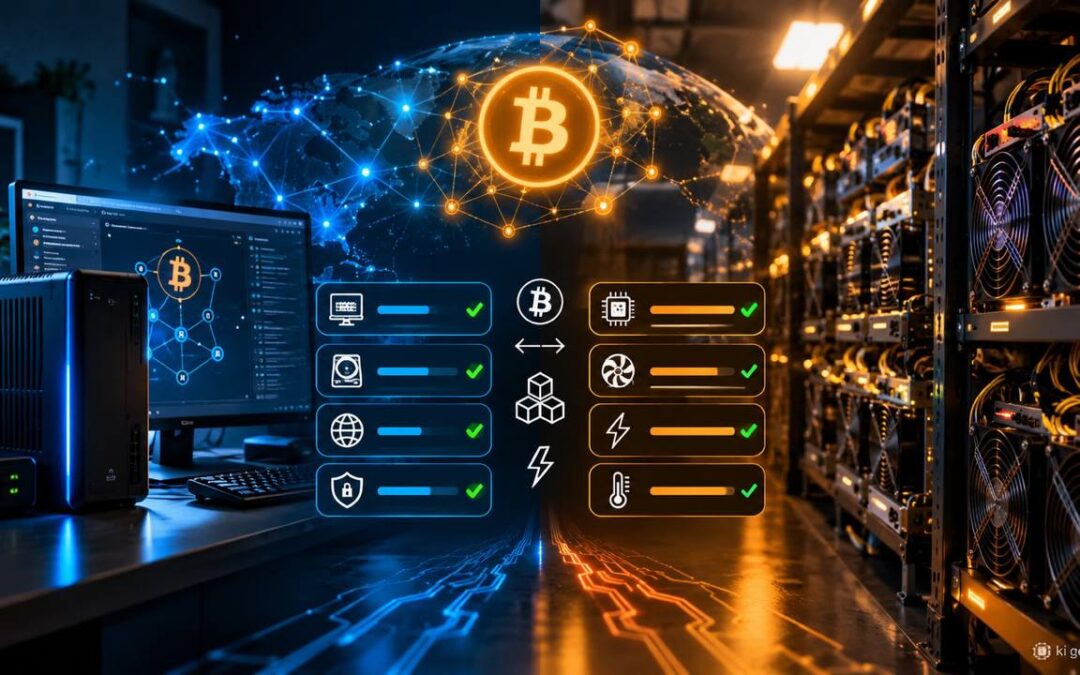
Bitcoin Mining Anforderungen und die Voraussetzungen für einen Full Node unterscheiden sich grundlegend. Während Mining auf spezialisierte ASIC-Hardware und günstigen Strom setzt, braucht ein Node vor allem Speicherplatz und eine stabile Verbindung. Der Artikel ordnet beide Rollen im Bitcoin-Netzwerk ökonomisch ein.

Anforderungen an Mining-Hardware

Bitcoin Mining Anforderungen unterscheiden sich grundlegend von den Voraussetzungen für einen Full Node. Miner erzeugen neue Blöcke und sichern das Netzwerk durch Rechenleistung. Nodes prüfen stattdessen, ob jede Transaktion den Protokollregeln entspricht.

Mining verlangt spezialisierte ASIC-Chips, die ausschließlich den SHA-256-Algorithmus berechnen. Ein einzelnes Gerät kostet häufig mehrere Tausend US-Dollar und verbraucht über drei Kilowatt Dauerleistung. Entscheidend ist nicht die Internetverbindung, sondern günstiger Strom und zuverlässige Kühlung. Für Privatpersonen ohne industrielle Stromkosten ist das Mining dadurch kaum noch wirtschaftlich.

Anforderungen an einen Full Node

Ein Full Node braucht keine Spezialhardware, sondern einen gewöhnlichen Computer mit stabiler Internetverbindung. Inzwischen belegt die Blockchain rund 700 Gigabyte Speicherplatz und wächst jedes Jahr weiter. Statt Rechenleistung verbraucht der laufende Betrieb vor allem Bandbreite für Transaktionsdaten. Wer Details zu Einrichtung und laufendem Betrieb nachlesen will, findet eine Anleitung bei bitcoin.org.

Im Gegensatz zum Mining zählt beim Node nicht Rechenleistung, sondern Zuverlässigkeit und Bandbreite für Up- und Download der Transaktionsdaten. Zwei Gigabyte Arbeitsspeicher reichen technisch aus, in der Praxis empfehlen sich aber acht Gigabyte für stabilen Betrieb. Bitcoin Mining Anforderungen und Node-Anforderungen ergänzen sich dadurch, ersetzen sich aber nicht.

Zwei Rollen, eine Sicherheitsarchitektur

Mining und Node-Betrieb erfüllen damit unterschiedliche Funktionen im selben Netzwerk. Dabei zielen die Bitcoin Mining Anforderungen auf Energie und Spezialhardware, die Node-Anforderungen auf Speicher und Verbindung.

Folie 4.4 zeigt damit zwei getrennte Aufgaben: Miner ordnen Transaktionen in Blöcke, Nodes prüfen die Einhaltung der Regeln unabhängig voneinander. Friedrich August von Hayek beschrieb Märkte als System verteilten Wissens, in dem jeder Teilnehmer nur seinen eigenen Ausschnitt kennt und trotzdem ein funktionierendes Ganzes entsteht. Bei Bitcoin zeigt sich genau diese Arbeitsteilung: Kein einzelner Akteur muss Mining und Validierung gleichzeitig beherrschen, damit das Netzwerk funktioniert. Weil Fehler oder Manipulation an einer Stelle durch die andere auffallen, macht die Trennung das System widerstandsfähiger.

Dass Bitcoin dafür ein festes Angebot von 21 Millionen Einheiten und Proof-of-Work als Konsensmechanismus nutzt, ist bewusste Konstruktion, keine Nebensache. Manche Entwickler halten höhere Hardwareanforderungen für vertretbar, andere sehen darin ein Risiko für die Dezentralisierung. Wie genau sich Hardwarekosten und Dezentralisierungsgrad langfristig zueinander verhalten, bleibt Gegenstand laufender Debatten unter Entwicklern. Praxis und Theorie der Netzwerksicherheit fallen hier nicht automatisch zusammen.

Im vorherigen Bildungsartikel berichteten wir über Bitcoin Node Validierung: Wie das Netzwerk Betrug stoppt.

Bitcoin Node Validierung: Wie das Netzwerk Betrug stoppt

Bitcoin Node Validierung: Wie das Netzwerk Betrug stoppt

Die Bitcoin Node Validierung bestimmt, wie Knoten Transaktionen eigenständig prüfen, bevor sie im Netzwerk weitergegeben werden. Ungültige Daten werden automatisch blockiert, ohne dass eine zentrale Instanz eingreifen muss. So entsteht Vertrauen aus dezentraler Prüfung statt aus Autorität.

Grundlage der Bitcoin Node Validierung

Bitcoin Node Validierung beginnt bei der Struktur des Netzwerks, nicht erst bei einer einzelnen Transaktion. Jeder vollständige Knoten unterhält standardmäßig acht ausgehende Verbindungen zu anderen Teilnehmern. Darüber tauschen Knoten Transaktionen und Blöcke aus, ohne zentrale Steuerung. So entsteht ein Netz gleichberechtigter Prüfstellen.

Jeder Knoten prüft eigenständig, ob eine Transaktion den Konsensregeln entspricht. Bei Formatfehlern, doppelten Ausgaben oder ungültigen Signaturen lehnt der Knoten die Transaktion sofort ab. Die Prüfung läuft lokal ab, bevor er sie weiterleitet.

Automatische Abwehr von Falschdaten

Erkennt ein Knoten im Rahmen der Bitcoin Node Validierung eine ungültige Transaktion, reicht er sie nicht an seine acht Verbindungen weiter. Sie stoppt direkt an dieser Schnittstelle, ohne manuellen Eingriff. Nachbarknoten wissen nicht, ob die fehlerhafte Nachricht von einem betrügerischen oder nur fehlerhaft konfigurierten Knoten stammt. Bei gehäuften Vorfällen wird die Verbindung blockiert.

Diese automatische Blockade ersetzt keine zentrale Aufsicht, sondern verteilt die Kontrolle auf jeden Knoten. Wer die technischen Grundlagen nachvollziehen möchte, findet eine Übersicht in der Erklärung zu Bitcoin-Nodes. So werden fehlerhafte Daten isoliert, bevor sie sich ausbreiten können. Das unterscheidet Bitcoin grundlegend von Systemen mit zentraler Prüfinstanz.

Knoten als Wächter dezentraler Ordnung

Das Zusammenspiel aus Standardverbindungen und automatischer Blockade zeigt, wie die Bitcoin Node Validierung funktioniert, ohne dass einzelne Akteure einander vertrauen müssen. Kein Knoten muss einem anderen glauben, jeder prüft selbst und reagiert bei wiederholten Fehlern mit Ausschluss.

Dieses Prinzip spiegelt ein zentrales Element der Österreichischen Schule wider: Spontane Ordnung entsteht aus dezentralen Einzelentscheidungen, nicht aus zentraler Planung. Friedrich August von Hayek beschrieb, wie Ordnung in komplexen Systemen durch verteiltes Wissen und individuelle Anreize entsteht, ohne dass eine lenkende Instanz eingreift. Bitcoin setzt dieses Prinzip technisch um: Jeder Knoten folgt denselben Regeln, weil es in seinem eigenen Interesse liegt, nur gültige Transaktionen zu akzeptieren. Daraus folgt die Verbindung zur Geldordnung, die Bitcoin anstrebt: ein festes Angebot von 21 Mio. Bitcoin, abgesichert durch Proof-of-Work statt durch eine zentrale Aufsichtsbehörde. Als Regelwerk gilt diese Knappheit, nicht als Garantie gegen Fehler im Umgang mit dem System. Wichtig bleibt die Unterscheidung zwischen Theorie und Praxis: Die Blockademechanik wirkt zuverlässig gegen fehlerhafte Daten, schützt aber nicht automatisch vor jeder Form von Netzwerkangriff. Bitcoin unterscheidet sich hier klar von anderen Kryptowährungen, deren Node-Infrastrukturen oft zentralisierter aufgebaut sind. Die dezentrale Prüfung bleibt ein Werkzeug unter mehreren, kein Beweis für absolute Sicherheit.

Im vorherigen Bildungsartikel berichteten wir über Bitcoin Node: Prüfung statt blindem Vertrauen.