Die längste Blockkette als einzige Wahrheit

Die längste Blockkette als einzige Wahrheit

Warum Bitcoin-Knoten immer der längsten Blockkette folgen und wie das Netzwerk bei konkurrierenden Versionen zu einem gemeinsamen Konsens findet.

Knoten arbeiten an der längsten Blockkette

Jeder Knoten im Bitcoin-Netzwerk sammelt eingehende Transaktionen und prüft sie nach denselben Regeln. Sobald ein Knoten einen neuen Block findet, verbreitet er ihn im Netzwerk. Alle anderen Teilnehmer übernehmen ihn nur, wenn jede einzelne Transaktion darin gültig ist und sich sauber an die bisherige Kette anschließt.

Damit das Netzwerk trotzdem eine gemeinsame Geschichte hat, gilt eine einfache Regel: Knoten akzeptieren immer die längste Blockkette als gültige Version und bauen ihre eigene Arbeit direkt darauf auf. Es gibt keine zentrale Instanz, die entscheidet, welche Kette richtig ist, und es braucht auch keine.

Diese Regel macht die längste Blockkette zum gemeinsamen Bezugspunkt für alle Teilnehmer. Wer weiterarbeiten will, muss auf dem längsten bekannten Ast aufsetzen, sonst verschwendet er Rechenleistung auf einen Zweig, den der Rest des Netzwerks ohnehin ignoriert.

So bleibt jeder Knoten für sich verantwortlich und trifft dieselbe Entscheidung wie alle anderen, ohne dass sich jemand absprechen muss. Das ist die Stärke eines Systems ohne zentrale Kontrolle.

Das Wettrennen konkurrierender Versionen

Weil Blöcke fast gleichzeitig an verschiedenen Orten der Welt entstehen können, empfangen manche Knoten zuerst die eine, andere zuerst eine andere Version. Für einen kurzen Moment existieren zwei Ketten gleicher Länge nebeneinander, und beide wirken für die jeweiligen Empfänger zunächst gültig.

In diesem Moment beginnt ein Wettrennen. Jeder Knoten arbeitet zunächst an der Version weiter, die er zuerst gesehen hat, merkt sich aber auch den zweiten Zweig für den Fall, dass dieser sich später als länger herausstellt und damit Vorrang bekommt.

Das Prinzip ist im ursprünglichen Bitcoin-Whitepaper beschrieben: Knoten betrachten stets die längste Kette als korrekt und arbeiten an ihrer Verlängerung, sobald neue Informationen eintreffen (Whitepaper). Dieser Mechanismus ersetzt eine zentrale Autorität durch nachvollziehbare Rechenarbeit, die jeder Teilnehmer selbst prüfen kann.

Ein solches Wettrennen ist normal und meist binnen wenigen Minuten entschieden. Damit findet das Netzwerk ohne Absprache zu einem gemeinsamen Konsens, allein durch die Regel, welcher Kette gefolgt wird.

Der nächste Block entscheidet

Sobald der nächste Block gefunden wird, kippt das Gleichgewicht. Einer der beiden Zweige wird dadurch länger als der andere, und diese neue längste Blockkette wird zur einzigen Wahrheit für das gesamte Netzwerk.

Knoten, die zuvor am kürzeren Zweig gearbeitet haben, wechseln in diesem Augenblick die Seite. Sie verwerfen ihre bisherige Arbeit an diesem Ast und schließen sich der längeren Kette an, weil die Regel für alle Teilnehmer gleich gilt und niemand eine Ausnahme macht.

Auf diese Weise entsteht Netzwerk-Konsens ohne Vermittler: Jeder Teilnehmer folgt derselben einfachen Vorschrift, und aus vielen unabhängigen Entscheidungen wird am Ende eine gemeinsame, überprüfbare Geschichte. Zeitverzögerungen zwischen den Knoten spielen dabei keine Rolle, solange sich am Ende alle auf dieselbe längste Blockkette einigen.

Über die Vorstufe dieses Mechanismus berichteten wir bereits: Proof-of-Work und die Unveränderlichkeit der Blockchain.
Proof-of-Work und die Unveränderlichkeit der Blockchain

Proof-of-Work und die Unveränderlichkeit der Blockchain

Wie SHA-256, Nonce und Proof-of-Work zusammenwirken, damit die Bitcoin-Blockchain nachträglich nicht verändert werden kann.

SHA-256 und die Rolle der Nonce

Jeder Block der Bitcoin-Blockchain wird mit dem Hash-Algorithmus SHA-256 verarbeitet. Daraus entsteht eine Zeichenkette fester Länge, die wie ein digitaler Fingerabdruck funktioniert. Schon eine einzige veränderte Ziffer im Eingabewert führt zu einem völlig anderen Hash.

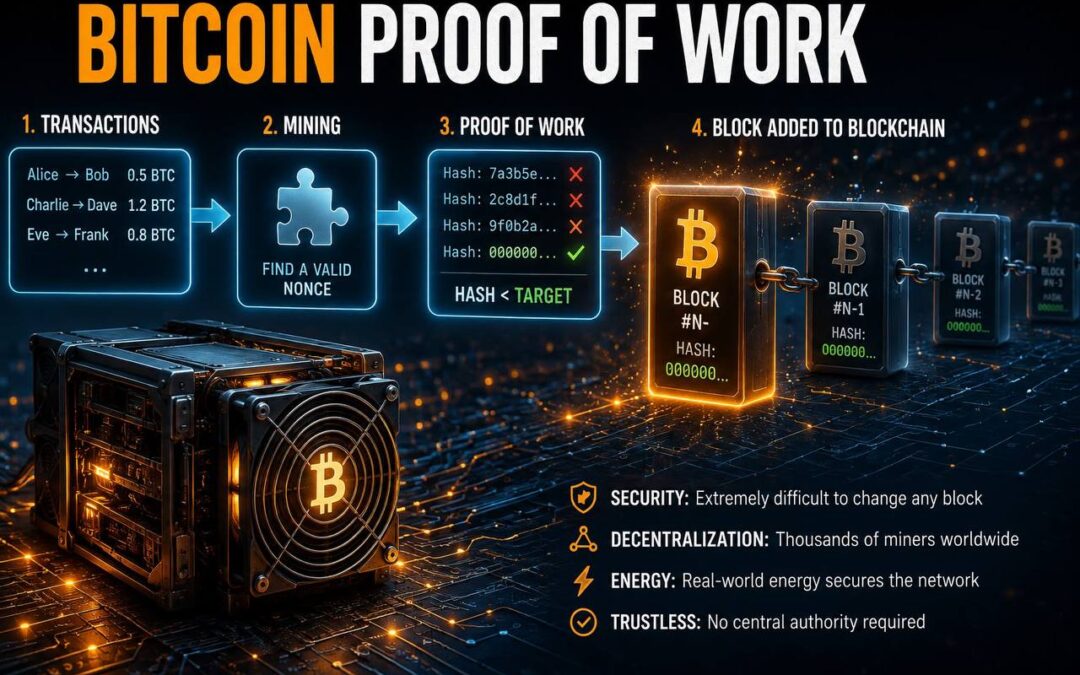
Damit ein Block gültig ist, muss sein Hash bestimmte Bedingungen erfüllen, etwa eine festgelegte Anzahl führender Nullen. Weil die Blockdaten selbst kaum verändert werden dürfen, kommt an dieser Stelle die Nonce ins Spiel. Sie ist ein zusätzlicher Zahlenwert, den Miner immer wieder anpassen, bis der resultierende SHA-256 Nonce-Hash die Vorgabe erfüllt.

Das Ausprobieren verschiedener Nonce-Werte ist reine Rechenarbeit ohne Abkürzung. Miner testen Milliarden Kombinationen pro Sekunde, ohne vorher wissen zu können, welche Nonce zum Ziel führt. Genau dieser Suchprozess ist der Kern von Proof-of-Work.

Proof-of-Work als Fundament der Unveränderlichkeit

Proof-of-Work bedeutet wörtlich Arbeitsnachweis. Ein Miner muss nachweisen, dass er tatsächlich Rechenleistung aufgewendet hat, bevor sein Block akzeptiert wird. Das Konzept stammt aus HashCash, einem System zur Spam-Abwehr aus den 1990er-Jahren, und wurde für Bitcoin übernommen und weiterentwickelt.

Im Bitcoin-Netzwerk passt sich die Schwierigkeit der Aufgabe regelmäßig an die verfügbare Rechenleistung aller Teilnehmer an. Steigt die Gesamtleistung des Netzwerks, wird die Suche nach einer gültigen Nonce schwieriger. So bleibt die durchschnittliche Zeit zwischen zwei Blöcken stabil, unabhängig von der Anzahl aktiver Miner.

Sobald ein Miner eine gültige Nonce findet, verbreitet er den neuen Block im Netzwerk. Alle anderen Teilnehmer prüfen den Hash in Sekundenschnelle und übernehmen den Block als aktuellen Stand der Kette. Der neue Block gilt damit als die gemeinsame Wahrheit, auf die alle folgenden Blöcke aufbauen.

Im Bitcoin-Whitepaper wird dieser Mechanismus im Abschnitt 3.7 als zentrales Element der Kettenintegrität beschrieben. Das Original-Dokument zeigt, wie Proof-of-Work Vertrauen ohne zentrale Instanz herstellt. Wer die Blockchain verändern will, muss diesen Arbeitsnachweis für jeden betroffenen Block neu erbringen.

Änderungen und ihre Kettenwirkung

Jeder Block enthält den Hash seines Vorgängers. Dadurch entsteht eine lückenlose Verkettung, bei der jeder Block untrennbar mit der gesamten Historie verbunden ist.

Würde jemand nachträglich eine Transaktion in einem älteren Block ändern, würde sich dessen Hash sofort verändern. Damit stimmt der gespeicherte Vorgänger-Hash im nächsten Block nicht mehr, und die Kette gilt an dieser Stelle als gebrochen.

Um die Fälschung zu verschleiern, müsste der Angreifer die Proof-of-Work für den geänderten Block und für jeden nachfolgenden Block neu berechnen. Bei einer langen Kette mit hoher Rechenleistung im Netzwerk wächst dieser Aufwand mit jedem weiteren Block.

Diese Kettenwirkung ist der eigentliche Grund, warum die Bitcoin-Blockchain als unveränderlich gilt. Nicht ein einzelner Block schützt die Historie, sondern die Summe aller nachfolgenden Proof-of-Work-Nachweise.

Wie einzelne Blöcke zusätzlich durch Zeitstempel miteinander verbunden werden, berichteten wir über Verkettete Zeitstempel: Das Prinzip der Bitcoin Blockchain.

Verkettete Zeitstempel: Das Prinzip der Bitcoin Blockchain

Verkettete Zeitstempel: Das Prinzip der Bitcoin Blockchain

Blöcke aus Coins und Signaturen werden über verkettete Zeitstempel zu einer fortlaufenden Bitcoin Blockchain verbunden, die sich nicht nachträglich verändern lässt.

Blöcke aus Coins und öffentlichen Schlüsseln

In der Bitcoin Blockchain wird nicht jede Transaktion einzeln verarbeitet. Das Netzwerk fasst mehrere Transaktionen zu einem Block zusammen. Ein solcher Block enthält Coins und die öffentlichen Schlüssel der beteiligten Adressen. Erst als Bündel ergeben diese Angaben ein vollständiges Bild.

In diesem Block trägt jede Transaktion bereits eine digitale Signatur. Mit dem öffentlichen Schlüssel prüft das Netzwerk, ob diese Signatur zum jeweiligen Coin passt. Erst danach gilt eine Transaktion als gültig und darf in einen Block aufgenommen werden. Ungültige Transaktionen schaffen es gar nicht erst in einen Block.

Ein Block ist also mehr als eine simple Liste. Er bündelt geprüfte Transaktionen zu einer Einheit, die anschließend gemeinsam in die Bitcoin Blockchain aufgenommen wird. Diese Bündelung ist die Voraussetzung für den nächsten Schritt, den Zeitstempel. Ohne einen fertigen Block gibt es nichts, was sich zeitlich einordnen ließe.

Verkettete Zeitstempel als Struktur

Im Bitcoin Whitepaper wird eine Lösung beschrieben, mit der Reihenfolge und Existenz von Daten ohne zentrale Instanz belegt werden können: verkettete Zeitstempel. Jeder Zeitstempel bestätigt, dass bestimmte Daten zu einem bestimmten Zeitpunkt vorlagen. Eine zentrale Uhr oder ein zentraler Zeugenserver ist dafür nicht nötig.

Das Besondere an verketteten Zeitstempeln ist ihr Aufbau. Jeder neue Zeitstempel enthält den Hash des vorherigen Zeitstempels. Dadurch entsteht keine lose Sammlung einzelner Einträge, sondern eine fortlaufende Kette. Im offiziellen Bitcoin Whitepaper wird dieser Mechanismus in Abschnitt 3.7 näher erläutert.

Jeder Block der Bitcoin Blockchain trägt also die Spur seines Vorgängers in sich. Allein wäre ein einzelner Zeitstempel wenig aussagekräftig. Erst die Verkettung mit allen früheren Zeitstempeln macht daraus eine nachvollziehbare Historie, die sich lückenlos bis zum allerersten Block zurückverfolgen lässt.

Neue Blöcke entstehen im Schnitt alle zehn Minuten. Jeder von ihnen verweist per Hash auf den letzten bekannten Zeitstempel und reiht sich damit lückenlos in die bestehende Kette ein. So wächst die Bitcoin Blockchain kontinuierlich um jeweils einen weiteren verketteten Zeitstempel.

Die Kette als Schutz vor Manipulation

Verkettete Zeitstempel haben einen entscheidenden Nebeneffekt: Sie erschweren nachträgliche Änderungen. Wer einen älteren Block verändern wollte, müsste auch dessen Hash neu berechnen. Weil dieser Hash im nächsten Zeitstempel steckt, würde sich die Änderung durch die gesamte Kette ziehen.

Jeder Teilnehmer im Netzwerk kann die Reihenfolge der verketteten Zeitstempel selbst nachvollziehen. Es braucht keine zentrale Partei, die bestätigt, welcher Block zuerst kam. Öffentlich und für jeden einsehbar liefert die Kette selbst diesen Nachweis.

So wird aus einer einfachen Aneinanderreihung von Blöcken ein System, in dem die Bitcoin Blockchain als Ganzes für Konsistenz sorgt. Jeder neue Zeitstempel macht die gesamte Kette ein Stück widerstandsfähiger gegen spätere Eingriffe.

Wie einzelne Transaktionen dabei als Kette digitaler Signaturen funktionieren, berichteten wir über Die Bitcoin Transaktion als Kette digitaler Signaturen.

Die Bitcoin Transaktion als Kette digitaler Signaturen

Die Bitcoin Transaktion als Kette digitaler Signaturen

Ein Coin ist im Bitcoin-Netzwerk keine Münze, sondern eine Kette digitaler Signaturen. Wir zeigen, wie eine Bitcoin Transaktion den öffentlichen Schlüssel nutzt und wie das Netzwerk Mehrfachausgabe verhindert.

Coins als signierte Information

Im Bitcoin-Whitepaper beschreibt Satoshi Nakamoto einen Coin nicht als physisches Objekt, sondern als eine Kette digitaler Signaturen. Jeder Coin ist letztlich eine Information, die durch kryptografische Verfahren an ihren jeweiligen Besitzer gebunden wird. Diese Sichtweise unterscheidet sich von klassischem Bargeld, bei dem Besitz durch physische Kontrolle entsteht.

Eine Bitcoin Transaktion überträgt daher keine Münze im herkömmlichen Sinn, sondern signierte Daten von einem Teilnehmer zum nächsten. Die Signatur bestätigt, dass der Absender tatsächlich berechtigt war, über den betreffenden Coin zu verfügen. Ohne diese Signatur wäre jede Übertragung im Netzwerk wertlos, weil niemand die Berechtigung nachvollziehen könnte.

Wichtig ist, dass diese Signaturen nicht zentral verwaltet werden. Jeder Knoten im Netzwerk kann die Gültigkeit einer Bitcoin Transaktion selbst überprüfen, indem er die mathematischen Eigenschaften der digitalen Signaturen nachrechnet. Das macht eine vertrauenswürdige dritte Partei überflüssig.

Die Bitcoin Transaktion und der öffentliche Schlüssel

Jeder Coin ist an einen öffentlichen Schlüssel gebunden, der den aktuellen Besitzer kennzeichnet. Will jemand eine Bitcoin Transaktion durchführen, hängt er dem Datensatz den öffentlichen Schlüssel des nächsten Empfängers an und signiert das gesamte Paket mit seinem eigenen privaten Schlüssel.

Weiterführende Details zu diesem Verfahren beschreibt Satoshi Nakamoto im Original-Whitepaper im Abschnitt über Transaktionen. Dort wird der Vorgang als fortlaufende Kette dargestellt, bei der jeder Besitzer seine Signatur auf den vorherigen Eintrag setzt und ihn an den nächsten weiterreicht.

Der Empfänger kann die Kette der Signaturen zurückverfolgen und so prüfen, ob die Reihe der Übertragungen lückenlos und korrekt signiert ist. Jede Bitcoin Transaktion baut damit auf der vollständigen Historie der vorherigen Übergaben auf, nicht auf einem isolierten Einzelvorgang.

Diese Struktur erklärt, warum öffentliche Schlüssel im Netzwerk sichtbar sein dürfen, ohne dass daraus ein Sicherheitsrisiko entsteht. Nur der private Schlüssel, der niemals veröffentlicht wird, erlaubt die tatsächliche Signatur und damit die Kontrolle über den Coin.

Schutz vor Mehrfachausgabe

Ein zentrales Problem digitaler Werte ist die Möglichkeit, dieselbe Information beliebig oft zu kopieren und mehrfach auszugeben. Ohne Gegenmaßnahme könnte ein Besitzer denselben Coin an zwei verschiedene Empfänger signieren.

Das Netzwerk löst dieses Problem, indem nur eine der konkurrierenden Signaturen als gültig anerkannt wird. Versucht jemand, denselben Coin doppelt zu verwenden, prüfen die Knoten anhand der Reihenfolge und der öffentlichen Historie, welche Bitcoin Transaktion zuerst bestätigt wurde.

Alle übrigen, später eintreffenden Versuche werden verworfen. Diese Regel setzt sich unabhängig davon durch, wer die zweite Signatur erstellt hat, weil das Netzwerk ausschließlich auf die nachvollziehbare Kette und ihren zeitlichen Ablauf achtet.

Wie diese Mechanik in der Praxis zusammenspielt, berichteten wir bereits im Artikel Das Bitcoin Whitepaper: Ein elektronisches Zahlungssystem.

Das Bitcoin Whitepaper: Ein elektronisches Zahlungssystem

Das Bitcoin Whitepaper: Ein elektronisches Zahlungssystem

Das Bitcoin Whitepaper beschreibt ein elektronisches Zahlungssystem ohne Banken: digitale Signaturen, Proof-of-Work und Konsens über Rechenleistung.

Peer-to-Peer statt dritter Partei

Am 31. Oktober 2008 veröffentlichte eine Person oder Gruppe unter dem Pseudonym Satoshi Nakamoto ein neunseitiges Dokument mit dem Titel „Bitcoin: A Peer-to-Peer Electronic Cash System“. Dieses Bitcoin Whitepaper beschreibt ein elektronisches Zahlungssystem, das ohne Bank oder Zahlungsdienstleister auskommt.

Der Ausgangspunkt ist eine einfache Beobachtung: Online-Zahlungen laufen fast immer über eine dritte Partei. Kreditkartenunternehmen, Banken oder Zahlungsdienste bestätigen Transaktionen, verwalten Konten und können Zahlungen im Nachhinein rückgängig machen.

Diese Vermittlerrolle bringt Kosten und Reibung mit sich. Für kleine Beträge lohnt sich der Aufwand oft kaum, und ein gewisser Anteil an Betrug wird als unvermeidbar hingenommen. Das Bitcoin Whitepaper schlägt stattdessen ein System vor, in dem sich zwei Parteien direkt einigen, ohne dass eine dritte Instanz dazwischensteht.

Die Bausteine des Bitcoin Whitepapers

Damit ein elektronisches Zahlungssystem ohne Vermittler funktioniert, muss es zwei technische Probleme lösen. Das erste betrifft den Nachweis, dass eine Zahlung tatsächlich vom Absender stammt. Das Whitepaper setzt dafür auf digitale Signaturen: Jede Münze wird als Kette von Signaturen verstanden, bei der jeder Eigentümer die vorherige Transaktion und den öffentlichen Schlüssel des nächsten Empfängers signiert.

Ein zweites Problem ist die doppelte Ausgabe derselben Münze. Bei rein digitalen Werten lässt sich eine Datei beliebig kopieren, ohne dass Absender oder Empfänger es merken. Ohne eine zentrale Prüfstelle könnte jemand denselben Betrag zweimal versenden.

Das vollständige Bitcoin Whitepaper ist bis heute öffentlich einsehbar, etwa als Originaldokument auf bitcoin.org. Es zeigt, wie knapp und konkret die ursprüngliche Beschreibung des Systems ausfällt.

Um Doppelausgaben zu verhindern, braucht es eine Möglichkeit, Transaktionen öffentlich und in der richtigen Reihenfolge festzuhalten. Hier setzt der zweite Teil des Whitepapers an.

Konsens über Rechenleistung

Die Lösung für das Reihenfolge-Problem ist ein Zeitstempel-Netzwerk auf Basis von Proof-of-Work. Transaktionen werden zu Blöcken zusammengefasst, und für jeden Block muss ein Rechenrätsel gelöst werden, das nachweisbaren Aufwand an Rechenleistung voraussetzt.

Jeder neue Block enthält den Hash des vorherigen Blocks. Dadurch entsteht eine Hash-Chain: Wer einen bereits bestätigten Block nachträglich verändern wollte, müsste auch alle folgenden Blöcke neu berechnen und dabei schneller sein als der Rest des Netzwerks.

Der Konsens im Netzwerk ergibt sich allein aus Rechenleistung, nicht aus Abstimmungen nach Kopfzahl. Jeder Teilnehmer folgt der längsten Kette gültiger Blöcke, weil sie den größten nachgewiesenen Rechenaufwand darstellt. So entsteht ohne zentrale Autorität eine gemeinsame, manipulationsresistente Reihenfolge von Transaktionen.

Digitale Signaturen, eine Hash-Chain und Konsens über Rechenleistung verbindet das Bitcoin Whitepaper zu einem einzigen elektronischen Zahlungssystem ohne Mittelsperson.

berichteten wir über Bitcoins Vorgeschichte: Die Fakten vor dem Whitepaper.

Bitcoins Vorgeschichte: Die Fakten vor dem Whitepaper

Bitcoins Vorgeschichte: Die Fakten vor dem Whitepaper

Bevor Satoshi Nakamoto 2008 das Bitcoin-Whitepaper veröffentlichte, legten Jahrzehnte kryptografischer Forschung und mehrere gescheiterte digitale Geldkonzepte den Grundstein.

Die kryptografischen Wurzeln von Bitcoin

Bitcoins Vorgeschichte beginnt nicht 2008, sondern reicht mehrere Jahrzehnte zurück. Ohne bestimmte kryptografische Wurzeln aus den 1970er und 1980er Jahren hätte das Whitepaper keine Grundlage gehabt. Wer diese Zusammenhänge verstehen will, setzt deshalb zuerst bei der Kryptografie an.

Ein zentraler Baustein war die asymmetrische Kryptografie, die 1976 von Whitfield Diffie und Martin Hellman öffentlich beschrieben wurde. Sie zeigten, dass zwei Parteien ein gemeinsames Geheimnis austauschen können, ohne sich vorher zu kennen. Daraus entstanden Schlüsselpaare aus öffentlichem und privatem Schlüssel, wie sie später jede Bitcoin-Adresse nutzt.

Daneben spielten kryptografische Hashfunktionen eine zentrale Rolle. Sie wandeln beliebige Daten in eine feste, eindeutige Zeichenkette um, aus der sich die Ausgangsdaten nicht zurückrechnen lassen. Ralph Merkle trug mit Arbeiten zu Hashbäumen und digitalen Signaturen dazu bei, dass solche Funktionen praktisch nutzbar wurden.

Bitcoins Vorgeschichte im Überblick

In den 1980er und 1990er Jahren bildete sich rund um diese Werkzeuge die Cypherpunk-Bewegung. Ab 1992 tauschten sich ihre Mitglieder über eine Mailingliste aus und verfolgten das Ziel, mit Kryptografie Privatsphäre gegenüber Staaten und Banken zu stärken. Viele spätere Bitcoin-Ideen wurden dort zuerst diskutiert.

David Chaum entwickelte bereits 1983 ein Konzept für digitales Bargeld namens eCash, das auf blinden Signaturen beruhte. Zahlungen sollten anonym bleiben, ohne dass eine Bank den Käufer erkennen konnte. Das System blieb jedoch auf eine zentrale ausgebende Stelle angewiesen, die Doppelausgaben verhinderte.

Stuart Haber und W. Scott Stornetta veröffentlichten 1991 ein Verfahren, um Dokumente durch verkettete Hashwerte fälschungssicher mit einem Zeitstempel zu versehen. Jeder neue Eintrag verwies auf den vorherigen, sodass eine nachträgliche Änderung sofort auffiel.

Adam Back stellte 1997 mit Hashcash ein Verfahren gegen E-Mail-Spam vor. Der Absender musste vor dem Versand eine Rechenaufgabe lösen, deren Ergebnis leicht zu prüfen, aber aufwendig zu erzeugen war. Dieses Konzept des Arbeitsnachweises wurde später zur Grundlage des Bitcoin-Minings.

Vom Konzept zum funktionierenden System

Nick Szabo skizzierte 1998 mit Bit Gold ein digitales Geldsystem, das Rechenaufgaben mit einer dezentralen Kette von Eigentumsnachweisen verband. Wenig später beschrieb Wei Dai mit b-money ein verwandtes Konzept. Beide Entwürfe blieben theoretisch und wurden nie vollständig umgesetzt.

2004 baute Hal Finney mit RPOW, einem wiederverwendbaren Arbeitsnachweis, direkt auf Hashcash auf. Nutzer konnten digitale Werteinheiten untereinander weiterreichen. Auch dieses System benötigte weiterhin einen zentralen Server, der jede Übertragung bestätigte.

Genau hier blieb Bitcoins Vorgeschichte über Jahre stecken: Niemand fand eine Lösung dafür, wie ein Netzwerk aus fremden Teilnehmern ohne zentrale Instanz feststellen kann, welche Zahlung zuerst erfolgte. Das Problem der Doppelausgabe verlangte nach einem dezentralen Konsens.

Über das Konzept von Wei Dai, das eine der letzten Zutaten für dieses Konsensproblem lieferte, berichteten wir bereits gesondert im vorherigen Teil dieser Serie zu Bitcoins Vorgeschichte.