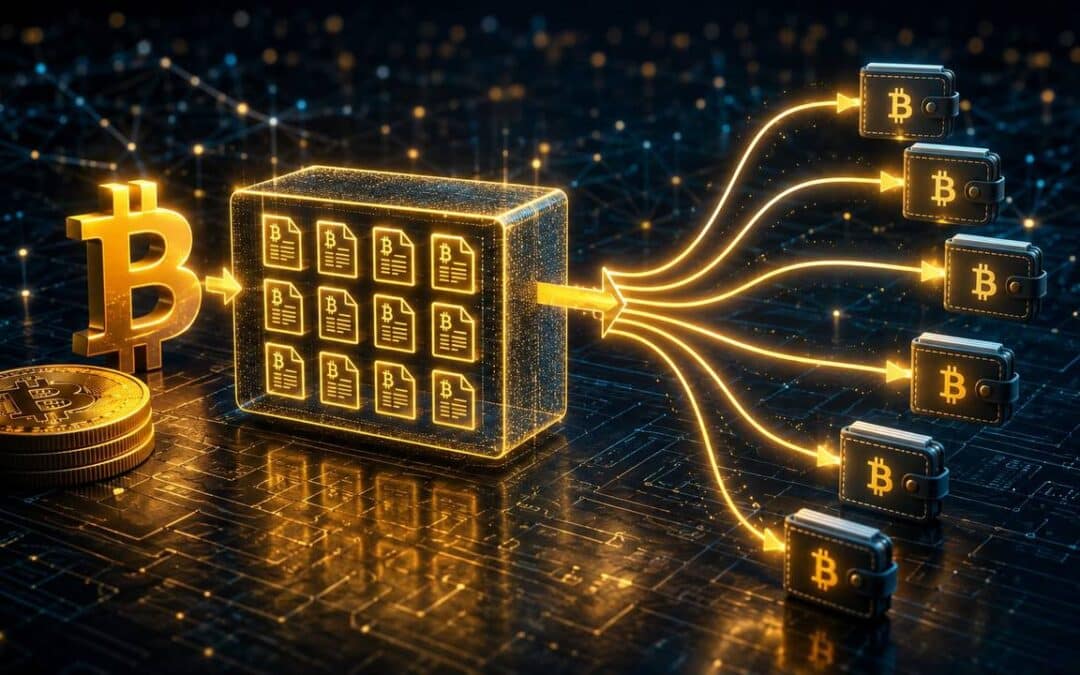
Kombinierte Transaktionen und die Ersparnis von Gebühren

Kombinierte Transaktionen und die Ersparnis von Gebühren

Kombinierte Transaktionen bündeln mehrere Inputs in einer Zahlung und sparen so Bitcoin-Gebühren, bei einzelnen Nutzern ebenso wie bei Börsen.

Mehrere Inputs in einer Transaktion

Eine Bitcoin-Transaktion besteht aus Inputs und Outputs. Inputs sind die UTXOs, die vorherige Beträge referenzieren, aus denen sich die zu sendende Summe zusammensetzt. Eine einzelne Transaktion kann dabei mehrere Inputs gleichzeitig verwenden, unabhängig davon, aus wie vielen früheren Zahlungen diese Inputs stammen.

Genau das passiert bei kombinierten Transaktionen: Statt für jeden Betrag eine eigene Transaktion zu senden, werden mehrere Inputs in einer einzigen Transaktion gebündelt. Das Ergebnis ist ein Vorgang, der mehrere Werte auf einmal verarbeitet.

Diese Möglichkeit ist im Bitcoin-Whitepaper angelegt: Eine Transaktion kann mehrere frühere Ausgaben zusammenführen und daraus neue Outputs erzeugen. Kombinierte Transaktionen gehören damit zum ursprünglichen Design und sind kein nachträglicher Trick.

Wer regelmäßig kleine Beträge empfängt, sammelt zwangsläufig viele einzelne UTXOs an. Ohne kombinierte Transaktionen müsste jeder dieser UTXOs später einzeln ausgegeben werden, was mit eigenem Platzbedarf und eigener Gebühr verbunden wäre.

Kombinierte Transaktionen bei Börsen

Börsen und größere Dienste stehen vor einem ähnlichen Problem in größerem Maßstab: Viele Kunden wollen gleichzeitig Bitcoin abheben. Statt für jede Abhebung eine eigene Transaktion zu erzeugen, fassen viele Börsen mehrere Auszahlungen in einer einzigen kombinierten Transaktion zusammen.

Technisch bedeutet das: Ein Input aus dem Bestand der Börse wird auf viele Outputs verteilt, einen pro Kunde. Diese Praxis wird häufig als Batching bezeichnet und ist im Bitcoin-Whitepaper angelegt, das den grundsätzlichen Aufbau von Transaktionen mit mehreren Ein- und Ausgängen beschreibt.

Für die Börse sinkt dadurch die Anzahl der Transaktionen, die sie insgesamt in einem Block unterbringen muss. Für das Netzwerk bedeutet es weniger beanspruchten Blockplatz, obwohl die gleiche Anzahl an Zahlungen abgewickelt wird.

Kombinierte Transaktionen sind damit über einzelne Nutzer hinaus ein etabliertes Verfahren im Betrieb großer Dienste. Kunden bemerken davon meist nichts, da für sie nur der eigene Output zählt.

Gebühren als praktischer Faktor

Bitcoin-Gebühren richten sich nicht nach dem gesendeten Wert, sondern nach der Datenmenge einer Transaktion in vbytes. Jeder zusätzliche Input und jeder zusätzliche Output vergrößert diese Datenmenge und damit die Gebühr.

Wer zehn einzelne Transaktionen sendet, bezahlt zehnmal die Grundstruktur einer Transaktion. Werden dieselben zehn Zahlungen dagegen in einer kombinierten Transaktion gebündelt, teilt sich die Grundstruktur einmal, und ein Teil der Bitcoin-Gebühren entfällt.

Der Effekt fällt besonders bei hoher Netzwerkauslastung ins Gewicht, wenn die Gebühr pro vbyte steigt. Genau dann lohnt sich der Blick auf kombinierte Transaktionen als praktisches Mittel, um Kosten zu senken.

Wer eigene UTXOs verwaltet, kann diesen Effekt auch selbst nutzen, etwa indem mehrere kleine Beträge zu einem günstigen Zeitpunkt in einer Transaktion zusammengeführt werden. Das reduziert die Zahl der UTXOs für spätere Ausgaben und damit auch den Platzbedarf künftiger Transaktionen.

berichteten wir über die längste Blockkette als einzige Wahrheit.

Was ist ein Private Key? Das Private Key Wallet

Was ist ein Private Key? Das Private Key Wallet

Was ist ein Private Key? In diesem Beitrag analysieren wir, was es mit der neuen Technologie hinter Bitcoin auf sich hat und was ein Private Key Wallet ist. Dabei gab es schon vor Bitcoin die Nutzung von Private Keys. Doch seit der immer stärkeren Verbreitung von Bitcoin und Kryptowährungen, konnte auch die Technologie der Private Keys und Public Keys einen Anstieg bei der Verwendung durch Privatpersonen verzeichnen.

In Kürze

  • Was ist ein Private Key?
  • Das Private Key Wallet
  • Wie wird ein Private Key generiert?
  • Einen Private Key erstellen
  • Private Key und Public Key
  • Was ist ein Private Key Zertifikat?
  • Nutzung mehrerer Private Keys
  • Private Key Bedeutung
  • Fazit zum Private Key

Was ist ein Private Key?

Der Private Key ist, wie der Name schon sagt, der private Zugangsschlüssel zu deinem Wallet. Ohne diesen kannst weder du, noch irgendjemand anderes auf dein Wallet zugreifen. Das heißt, sobald der Private Key nicht mehr auffindbar ist, liegen die dort gespeicherten Coins für immer fest und sind verloren.

Daher geht man beim Bitcoin davon aus, dass von den 21 Millionen Stück, die maximal hergestellt werden können, die Private Keys von circa 8 Millionen Bitcoins für immer verloren gegangen sind und somit nie wieder in Umlauf kommen können. Beim Bitcoin besteht der private Schlüssel in seiner hexadezimalen Form aus 64 Ziffern und Buchstaben.

Private Key

Einfach gesagt ist der private Key zu vergleichen mit der Pin bei deinem Bankkonto. Der einzige Unterschied ist, dass du dir den PIN selbst aussuchen kannst und wenn du den Zugang dazu verlierst, dir keiner mehr helfen kann ihn wieder zu bekommen. Durch diesen Effekt ist es möglich, dass jede Person überall auf der Welt jederzeit einen Zugang zu einem Wallet in der Blockchain herstellen kann und dabei einen Private Key generiert.

Das Private Key Wallet

Unter einer Private Key Wallet versteht man die Möglichkeit, durch den technischen Zugang über einen Private Key auf eine digitale Geldbörse (Wallet) zugreifen zu können. Am besten kann man sich das bei der Bitcoin Blockchain vorstellen. Jeder Nutzer von Bitcoin muss eine digitale Geldbörse erstellen. Der Zugang zu dieser Geldbörse ist lediglich durch den Private Key möglich. Dies ist das bekannteste Beispiel für eine Private Key Wallet.

Aber auch andere Kryptowährungen verfügen über eine Private Key Wallet. Dabei spezialisiert sich dieses ebenfalls auf die technische Innovation von Private Keys, allerdings ist es etwas anders als Bitcoin aufgebaut.

Jede Kryptowährung, die sich von Bitcoin unterscheidet, hat eigene technische Anforderungen. Daher ist auch die Wallet-Struktur anders aufgebaut. Trotzdem ist bei den meisten Kryptowährungen ein Private Key Wallet die Voraussetzung für die Nutzung dieser.

Private Key Wallet

Durch das Private Key Wallet ist Bitcoin für jeden zugänglich. Keiner wird ausgeschlossen und jeder kann jederzeit ein neues Konto erstellen. Dabei muss lediglich die Kombination des Private Keys abgeändert werden und ein neues Private Key Wallet entsteht.

Wie wird ein Private Key generiert?

Die meisten Nutzer erzeugen über eine Wallet und deren Software automatisch einen Private Key. Theoretisch kannst du auch selbst mit einem Stift auf einem Blatt Zeichen in Form von Zahlen und Buchstaben mit 64 Ziffern aufschreiben und somit selbst einen Private Key generieren, aber die Möglichkeit, dies über ein Wallet zu tun, ist wesentlich bequemer.

Es haben sich in den letzten Jahren viele verschiedene Möglichkeiten am Markt etabliert, mit der die Private Key Generierung möglich ist. Dabei kannst du eine kostenaufwändige Version eines Hardware Wallets nutzen oder auf eine günstige Version eines Software Wallets zugreifen. Letzteres ist Open Source, weshalb bei der Auswahl eines Wallets zur Private Key Generierung unbedingt die Lebensdauer mit eingerechnet werden sollte.

Software Wallets, die Open Source sind, sind fehleranfälliger. Umso länger diese am Markt sind, umso mehr Personen haben dieses Wallet bereits genutzt und umso mehr Fehler wurden behoben.

Es gibt einige Wallets, die schon über zehn Jahre alt sind und eine absolute Empfehlung darstellen. Neben dem Wallet des Gründers von Bitcoin selbst, Bitcoin Core, gibt es auch andere Wallets, die sich als seriös in der Krypto-Szene etabliert haben.

Einen Private Key erstellen

Um einen Private Key erstellen zu können, benötigst du lediglich einen Computer. Dieser sollte bestenfalls von jeglicher Kommunikationstechnik abgetrennt sein, damit kein unbekannter Dritter den anonymen Schlüssel auf dem Computer auslesen kann.

Bestenfalls ist der Computer noch in der originalen Verpackung, wenn du ihn bekommst. Danach besuche die Website bitaddress.org und schweife mit deinem Mauszeiger über den Bildschirm.

Dabei werden durch die zufälligen Bewegungen deines Mauszeigers zufällige Zeichen für deinen Private Key generiert. Du kannst im Hintergrund beobachten, wie sich die Daten und damit die kryptographische Verknüpfung dahinter verändert. Nach Abschluss des Prozesses hast du deinen anonymen Schlüssel und die dazugehörige Public Key.

Private Key erstellen

Das Private Key erstellen ist einfach – allerdings musst du unbedingt darauf achten, den privaten Schlüssel unabhänig von Dritten aufzubewahren. Ebenfalls solltest du mindestens drei Kopien anfertigen und diese an unterschiedliche Orte verwahren.

Denn wenn du den Zugang zu deinem Private Key verlierst, verlierst du auch deine Kryptowährungen, die hinter dem Zugang der Wallet liegen.

Um besser zu verstehen, wie ein Private Key Wallet funktioniert, kannst du die Private Key Generierung auch einfach nur zum Spaß ausprobieren. Die Generierung eines Private Keys kostet nichts. Dort kannst du verstehen, wie das ganze funktioniert.

Beispiel für einen Private Key:

1E99423A4ED2760(…)D573B2A64521E46D1A87B8

Beispiel für einen Public Key:

04BFC5AC5BDF19C03D(…)57FA6BDB89D18AB16

Beispiel für eine Bitcoin Adresse:

1PMycacn(…)LsZ7RkXUAs

Private Key und Public Key

Bei der Bitcoin Blockchain handelt es sich um eine dezentrale Datenbank. Daher gibt es keine Datenbank, die abgleicht, ob eine Adresse bereits vergeben ist. Deswegen wird ein Zufallsprinzip angewandt.

Beim Bitcoin gibt es 2 (hoch 256) Möglichkeiten für einen Private Key. Das ist eine 1 gefolgt von achtzig Nullen, eine unglaublich große Zahl, vergleichbar mit der Anzahl aller Atome im sichtbaren Universum, also für den Menschen kaum vorstellbar.

Durch dieses Zufallsprinzip wird gewährleistet, dass keine Adresse zwei mal benutzt wird. Die Wahrscheinlichkeit hierfür ist einfach viel zu gering. Eine signifikante Eigenschaft ist nun, dass die sogenannte Public Adresse mathematisch vom privaten Schlüssel abgeleitet wird.

Beim Bitcoin erhält man die öffentliche Adresse eines Private Keys über die dafür erstellte kryptographische Formeln, wie zum Beispiel durch Elliptic Curve Cryptography, SHA256- und RIPEMD160.

Private Key und Public Key

Man kann sich dies folgendermaßen vorstellen: Beim Einrichten einer E-Mail-Adresse wählt der Benutzer ein beliebiges Passwort aus, welches aber spezifisch mit einer vorgefertigten Adresse hinterlegt ist. Er kann sein Passwort beliebig wählen, seine Adresse jedoch nicht.

Wichtig zu verstehen ist, dass man durch die Public Adress nicht auf den Private Key schließen kann, aber mit dem privaten Schlüssel auf den Public Key! Dies ist ein signifikanter Punkt eines dezentralen Systems und zeigt, dass die zentralen Bankensysteme, welche im Vergleich nicht durch kryptographische Formeln geschützt sind, deutlich anfälliger für Diebstähle sind.

Was ist ein Private Key Zertifikat?

Ein Private Key Zertifikat ist ein Dokument, welches den Besitzer des Zertifikats zum Besitzer der darauf liegenden Vermögenswerte macht. Im Krypto-Bereich kannst du dir das als Paper Wallet, welches in Papierform den Private Key und damit den Zugang zum Wallet bzw. der Coins ermöglicht, vorstellen.

Der Besitzer verfügt immer über den Private Key und kann die darauf enthaltenen Werte abziehen. Ein Private Key Zertifikat kann in unterschiedlichen Formen vorliegen.

Nutzung mehrerer Private Keys

Bei der Nutzung von mehreren Private Keys sollte sich der Nutzer die Frage stellen, wie er seine eigene Sicherheitsstruktur aufbaut. Denn sollte der Zugang zu einem Private Key verloren gehen, ist der komplette Zugriff zu den Kryptowährungen auch dahin. Keiner kann dir dann helfen, wieder auf deine Kryptowährung zu zugreifen.

Aus diesem Grund ist es grundsätzlich wichtig zu beachten, dass jeder Private Key sicher aufbewahrt wird. Eine Ablage von mindestens drei Sicherungen ist hier erforderlich. Diese sollten ortsunabhängig aufbewahrt werden. Falls das alles beachtet wird, ist die Nutzung von mehreren private Keys absolut sinnvoll.

Private Keys

Denn einige Nutzer nutzen einen kleinen Betrag ihrer Bitcoin Beträge für mobile Zahlungen. Dabei kann ein eigenes Wallet erstellt werden und so das Risiko des Diebstahls der Daten verringert werden.

Denn der Private Key muss bei der mobilen Nutzung von Bitcoin in das mobile Endgerät eingegeben werden. Dabei kann es durch Maleware zum Diebstahl der Daten kommen.

Die Nutzung von mehreren Private Keys ist also vor allem dann sinnvoll, wenn unterschiedliche Anwendungszwecke antizipiert werden. Dabei empfiehlt es sich ein Wallet zu haben, dass einen Private Key hat, auf den du nie zugreifst und der deine langfristige Anlage darstellt.

Darüber hinaus kannst du dir einen kleinen Betrag in Form von wenigen 100 € auf ein mobiles Wallet auszahlen und kannst so den Schutz vor Diebstahl über das Handy einschränken.

Private Key Bedeutung

Die Bedeutung eines Private Keys sich vor allem durch die immer stärkere Verbreitung von Bitcoin überall auf der Welt am Wachsen. Dabei nutzen immer mehr Menschen diesen technischen Vorteil, den vorher nur Programmierer genutzt haben.

Was ist ein Private Key?

Die Bedeutung eines Private Keys hat sich also in den letzten Jahren deutlich verbessert. Es gibt heutzutage tausende Menschen, die täglich einen Private Key nutzen, um ihre digitalen Zahlungen abzuwickeln.

Der Trend ist, dass in Zukunft wohl noch mehr Menschen dieses Netzwerk nutzen werden. Dadurch wird es früher später Milliarden von Menschen geben, die ein Private Key Wallet nutzen.

Fazit zum Private Key

Der Private Key bildet die Grundlage der technischen Innovation von Bitcoin. Solange Bitcoin weiter steigt und die Verwendung der Blockchain im Alltag immer stärker integriert wird, wird auch die Nutzung eines Private Keys immer wichtiger. Daher ist es auch wichtig, dass Privatpersonen sich heute schon weiterbilden und verstehen, wie sie einen Private Key nutzen können.

Vor allem der technische Zusammenhang mit einem Public Key ist beim Private Key sehr entscheidend. Wichtig zu verstehen ist, dass durch einen Private Key auf einem Public Key geschlossen werden kann, aber nie von einem Public Key auf einem Private Key.

Abschließend gibt es zu sagen, dass du immer selbst verantwortlich bist, auf deinen eigenen Private Key aufzupassen. Solltest du diesen an Dritte geben, hast du den Zugriff zu dein Kryptowährungen in wenigen Minuten verloren.

Not Your Keys, Not Your Coins!

Die längste Blockkette als einzige Wahrheit

Die längste Blockkette als einzige Wahrheit

Warum Bitcoin-Knoten immer der längsten Blockkette folgen und wie das Netzwerk bei konkurrierenden Versionen zu einem gemeinsamen Konsens findet.

Knoten arbeiten an der längsten Blockkette

Jeder Knoten im Bitcoin-Netzwerk sammelt eingehende Transaktionen und prüft sie nach denselben Regeln. Sobald ein Knoten einen neuen Block findet, verbreitet er ihn im Netzwerk. Alle anderen Teilnehmer übernehmen ihn nur, wenn jede einzelne Transaktion darin gültig ist und sich sauber an die bisherige Kette anschließt.

Damit das Netzwerk trotzdem eine gemeinsame Geschichte hat, gilt eine einfache Regel: Knoten akzeptieren immer die längste Blockkette als gültige Version und bauen ihre eigene Arbeit direkt darauf auf. Es gibt keine zentrale Instanz, die entscheidet, welche Kette richtig ist, und es braucht auch keine.

Diese Regel macht die längste Blockkette zum gemeinsamen Bezugspunkt für alle Teilnehmer. Wer weiterarbeiten will, muss auf dem längsten bekannten Ast aufsetzen, sonst verschwendet er Rechenleistung auf einen Zweig, den der Rest des Netzwerks ohnehin ignoriert.

So bleibt jeder Knoten für sich verantwortlich und trifft dieselbe Entscheidung wie alle anderen, ohne dass sich jemand absprechen muss. Das ist die Stärke eines Systems ohne zentrale Kontrolle.

Das Wettrennen konkurrierender Versionen

Weil Blöcke fast gleichzeitig an verschiedenen Orten der Welt entstehen können, empfangen manche Knoten zuerst die eine, andere zuerst eine andere Version. Für einen kurzen Moment existieren zwei Ketten gleicher Länge nebeneinander, und beide wirken für die jeweiligen Empfänger zunächst gültig.

In diesem Moment beginnt ein Wettrennen. Jeder Knoten arbeitet zunächst an der Version weiter, die er zuerst gesehen hat, merkt sich aber auch den zweiten Zweig für den Fall, dass dieser sich später als länger herausstellt und damit Vorrang bekommt.

Das Prinzip ist im ursprünglichen Bitcoin-Whitepaper beschrieben: Knoten betrachten stets die längste Kette als korrekt und arbeiten an ihrer Verlängerung, sobald neue Informationen eintreffen (Whitepaper). Dieser Mechanismus ersetzt eine zentrale Autorität durch nachvollziehbare Rechenarbeit, die jeder Teilnehmer selbst prüfen kann.

Ein solches Wettrennen ist normal und meist binnen wenigen Minuten entschieden. Damit findet das Netzwerk ohne Absprache zu einem gemeinsamen Konsens, allein durch die Regel, welcher Kette gefolgt wird.

Der nächste Block entscheidet

Sobald der nächste Block gefunden wird, kippt das Gleichgewicht. Einer der beiden Zweige wird dadurch länger als der andere, und diese neue längste Blockkette wird zur einzigen Wahrheit für das gesamte Netzwerk.

Knoten, die zuvor am kürzeren Zweig gearbeitet haben, wechseln in diesem Augenblick die Seite. Sie verwerfen ihre bisherige Arbeit an diesem Ast und schließen sich der längeren Kette an, weil die Regel für alle Teilnehmer gleich gilt und niemand eine Ausnahme macht.

Auf diese Weise entsteht Netzwerk-Konsens ohne Vermittler: Jeder Teilnehmer folgt derselben einfachen Vorschrift, und aus vielen unabhängigen Entscheidungen wird am Ende eine gemeinsame, überprüfbare Geschichte. Zeitverzögerungen zwischen den Knoten spielen dabei keine Rolle, solange sich am Ende alle auf dieselbe längste Blockkette einigen.

Über die Vorstufe dieses Mechanismus berichteten wir bereits: Proof-of-Work und die Unveränderlichkeit der Blockchain.

Proof-of-Work und die Unveränderlichkeit der Blockchain

Proof-of-Work und die Unveränderlichkeit der Blockchain

Wie SHA-256, Nonce und Proof-of-Work zusammenwirken, damit die Bitcoin-Blockchain nachträglich nicht verändert werden kann.

SHA-256 und die Rolle der Nonce

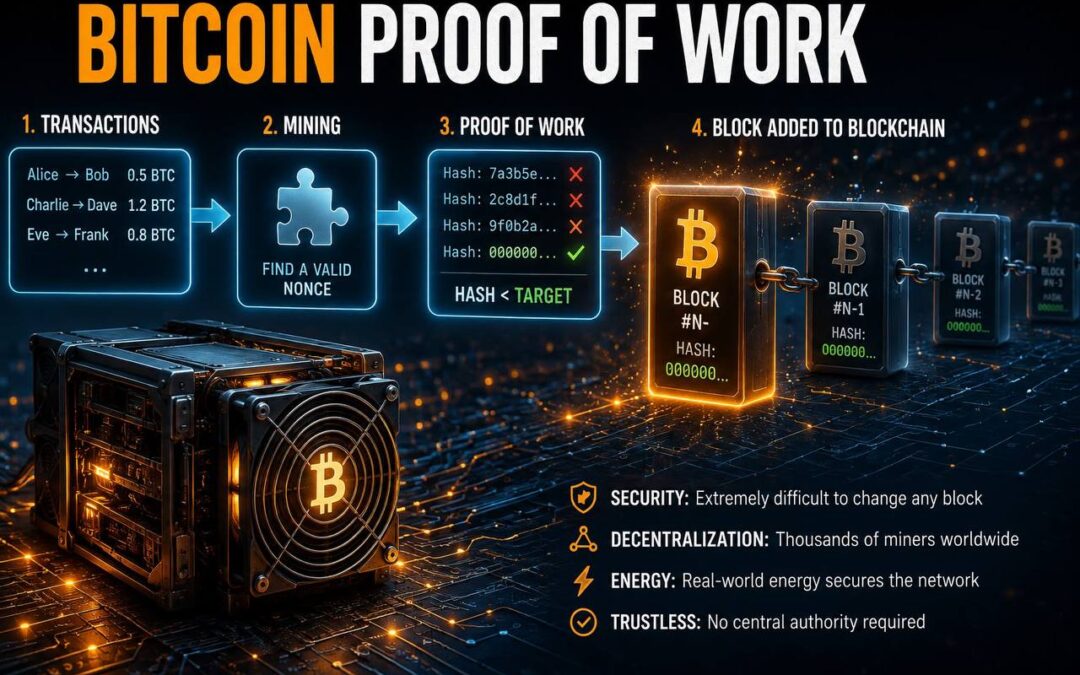
Jeder Block der Bitcoin-Blockchain wird mit dem Hash-Algorithmus SHA-256 verarbeitet. Daraus entsteht eine Zeichenkette fester Länge, die wie ein digitaler Fingerabdruck funktioniert. Schon eine einzige veränderte Ziffer im Eingabewert führt zu einem völlig anderen Hash.

Damit ein Block gültig ist, muss sein Hash bestimmte Bedingungen erfüllen, etwa eine festgelegte Anzahl führender Nullen. Weil die Blockdaten selbst kaum verändert werden dürfen, kommt an dieser Stelle die Nonce ins Spiel. Sie ist ein zusätzlicher Zahlenwert, den Miner immer wieder anpassen, bis der resultierende SHA-256 Nonce-Hash die Vorgabe erfüllt.

Das Ausprobieren verschiedener Nonce-Werte ist reine Rechenarbeit ohne Abkürzung. Miner testen Milliarden Kombinationen pro Sekunde, ohne vorher wissen zu können, welche Nonce zum Ziel führt. Genau dieser Suchprozess ist der Kern von Proof-of-Work.

Proof-of-Work als Fundament der Unveränderlichkeit

Proof-of-Work bedeutet wörtlich Arbeitsnachweis. Ein Miner muss nachweisen, dass er tatsächlich Rechenleistung aufgewendet hat, bevor sein Block akzeptiert wird. Das Konzept stammt aus HashCash, einem System zur Spam-Abwehr aus den 1990er-Jahren, und wurde für Bitcoin übernommen und weiterentwickelt.

Im Bitcoin-Netzwerk passt sich die Schwierigkeit der Aufgabe regelmäßig an die verfügbare Rechenleistung aller Teilnehmer an. Steigt die Gesamtleistung des Netzwerks, wird die Suche nach einer gültigen Nonce schwieriger. So bleibt die durchschnittliche Zeit zwischen zwei Blöcken stabil, unabhängig von der Anzahl aktiver Miner.

Sobald ein Miner eine gültige Nonce findet, verbreitet er den neuen Block im Netzwerk. Alle anderen Teilnehmer prüfen den Hash in Sekundenschnelle und übernehmen den Block als aktuellen Stand der Kette. Der neue Block gilt damit als die gemeinsame Wahrheit, auf die alle folgenden Blöcke aufbauen.

Im Bitcoin-Whitepaper wird dieser Mechanismus im Abschnitt 3.7 als zentrales Element der Kettenintegrität beschrieben. Das Original-Dokument zeigt, wie Proof-of-Work Vertrauen ohne zentrale Instanz herstellt. Wer die Blockchain verändern will, muss diesen Arbeitsnachweis für jeden betroffenen Block neu erbringen.

Änderungen und ihre Kettenwirkung

Jeder Block enthält den Hash seines Vorgängers. Dadurch entsteht eine lückenlose Verkettung, bei der jeder Block untrennbar mit der gesamten Historie verbunden ist.

Würde jemand nachträglich eine Transaktion in einem älteren Block ändern, würde sich dessen Hash sofort verändern. Damit stimmt der gespeicherte Vorgänger-Hash im nächsten Block nicht mehr, und die Kette gilt an dieser Stelle als gebrochen.

Um die Fälschung zu verschleiern, müsste der Angreifer die Proof-of-Work für den geänderten Block und für jeden nachfolgenden Block neu berechnen. Bei einer langen Kette mit hoher Rechenleistung im Netzwerk wächst dieser Aufwand mit jedem weiteren Block.

Diese Kettenwirkung ist der eigentliche Grund, warum die Bitcoin-Blockchain als unveränderlich gilt. Nicht ein einzelner Block schützt die Historie, sondern die Summe aller nachfolgenden Proof-of-Work-Nachweise.

Wie einzelne Blöcke zusätzlich durch Zeitstempel miteinander verbunden werden, berichteten wir über Verkettete Zeitstempel: Das Prinzip der Bitcoin Blockchain.

Verkettete Zeitstempel: Das Prinzip der Bitcoin Blockchain

Verkettete Zeitstempel: Das Prinzip der Bitcoin Blockchain

Blöcke aus Coins und Signaturen werden über verkettete Zeitstempel zu einer fortlaufenden Bitcoin Blockchain verbunden, die sich nicht nachträglich verändern lässt.

Blöcke aus Coins und öffentlichen Schlüsseln

In der Bitcoin Blockchain wird nicht jede Transaktion einzeln verarbeitet. Das Netzwerk fasst mehrere Transaktionen zu einem Block zusammen. Ein solcher Block enthält Coins und die öffentlichen Schlüssel der beteiligten Adressen. Erst als Bündel ergeben diese Angaben ein vollständiges Bild.

In diesem Block trägt jede Transaktion bereits eine digitale Signatur. Mit dem öffentlichen Schlüssel prüft das Netzwerk, ob diese Signatur zum jeweiligen Coin passt. Erst danach gilt eine Transaktion als gültig und darf in einen Block aufgenommen werden. Ungültige Transaktionen schaffen es gar nicht erst in einen Block.

Ein Block ist also mehr als eine simple Liste. Er bündelt geprüfte Transaktionen zu einer Einheit, die anschließend gemeinsam in die Bitcoin Blockchain aufgenommen wird. Diese Bündelung ist die Voraussetzung für den nächsten Schritt, den Zeitstempel. Ohne einen fertigen Block gibt es nichts, was sich zeitlich einordnen ließe.

Verkettete Zeitstempel als Struktur

Im Bitcoin Whitepaper wird eine Lösung beschrieben, mit der Reihenfolge und Existenz von Daten ohne zentrale Instanz belegt werden können: verkettete Zeitstempel. Jeder Zeitstempel bestätigt, dass bestimmte Daten zu einem bestimmten Zeitpunkt vorlagen. Eine zentrale Uhr oder ein zentraler Zeugenserver ist dafür nicht nötig.

Das Besondere an verketteten Zeitstempeln ist ihr Aufbau. Jeder neue Zeitstempel enthält den Hash des vorherigen Zeitstempels. Dadurch entsteht keine lose Sammlung einzelner Einträge, sondern eine fortlaufende Kette. Im offiziellen Bitcoin Whitepaper wird dieser Mechanismus in Abschnitt 3.7 näher erläutert.

Jeder Block der Bitcoin Blockchain trägt also die Spur seines Vorgängers in sich. Allein wäre ein einzelner Zeitstempel wenig aussagekräftig. Erst die Verkettung mit allen früheren Zeitstempeln macht daraus eine nachvollziehbare Historie, die sich lückenlos bis zum allerersten Block zurückverfolgen lässt.

Neue Blöcke entstehen im Schnitt alle zehn Minuten. Jeder von ihnen verweist per Hash auf den letzten bekannten Zeitstempel und reiht sich damit lückenlos in die bestehende Kette ein. So wächst die Bitcoin Blockchain kontinuierlich um jeweils einen weiteren verketteten Zeitstempel.

Die Kette als Schutz vor Manipulation

Verkettete Zeitstempel haben einen entscheidenden Nebeneffekt: Sie erschweren nachträgliche Änderungen. Wer einen älteren Block verändern wollte, müsste auch dessen Hash neu berechnen. Weil dieser Hash im nächsten Zeitstempel steckt, würde sich die Änderung durch die gesamte Kette ziehen.

Jeder Teilnehmer im Netzwerk kann die Reihenfolge der verketteten Zeitstempel selbst nachvollziehen. Es braucht keine zentrale Partei, die bestätigt, welcher Block zuerst kam. Öffentlich und für jeden einsehbar liefert die Kette selbst diesen Nachweis.

So wird aus einer einfachen Aneinanderreihung von Blöcken ein System, in dem die Bitcoin Blockchain als Ganzes für Konsistenz sorgt. Jeder neue Zeitstempel macht die gesamte Kette ein Stück widerstandsfähiger gegen spätere Eingriffe.

Wie einzelne Transaktionen dabei als Kette digitaler Signaturen funktionieren, berichteten wir über Die Bitcoin Transaktion als Kette digitaler Signaturen.

Die Bitcoin Transaktion als Kette digitaler Signaturen

Die Bitcoin Transaktion als Kette digitaler Signaturen

Ein Coin ist im Bitcoin-Netzwerk keine Münze, sondern eine Kette digitaler Signaturen. Wir zeigen, wie eine Bitcoin Transaktion den öffentlichen Schlüssel nutzt und wie das Netzwerk Mehrfachausgabe verhindert.

Coins als signierte Information

Im Bitcoin-Whitepaper beschreibt Satoshi Nakamoto einen Coin nicht als physisches Objekt, sondern als eine Kette digitaler Signaturen. Jeder Coin ist letztlich eine Information, die durch kryptografische Verfahren an ihren jeweiligen Besitzer gebunden wird. Diese Sichtweise unterscheidet sich von klassischem Bargeld, bei dem Besitz durch physische Kontrolle entsteht.

Eine Bitcoin Transaktion überträgt daher keine Münze im herkömmlichen Sinn, sondern signierte Daten von einem Teilnehmer zum nächsten. Die Signatur bestätigt, dass der Absender tatsächlich berechtigt war, über den betreffenden Coin zu verfügen. Ohne diese Signatur wäre jede Übertragung im Netzwerk wertlos, weil niemand die Berechtigung nachvollziehen könnte.

Wichtig ist, dass diese Signaturen nicht zentral verwaltet werden. Jeder Knoten im Netzwerk kann die Gültigkeit einer Bitcoin Transaktion selbst überprüfen, indem er die mathematischen Eigenschaften der digitalen Signaturen nachrechnet. Das macht eine vertrauenswürdige dritte Partei überflüssig.

Die Bitcoin Transaktion und der öffentliche Schlüssel

Jeder Coin ist an einen öffentlichen Schlüssel gebunden, der den aktuellen Besitzer kennzeichnet. Will jemand eine Bitcoin Transaktion durchführen, hängt er dem Datensatz den öffentlichen Schlüssel des nächsten Empfängers an und signiert das gesamte Paket mit seinem eigenen privaten Schlüssel.

Weiterführende Details zu diesem Verfahren beschreibt Satoshi Nakamoto im Original-Whitepaper im Abschnitt über Transaktionen. Dort wird der Vorgang als fortlaufende Kette dargestellt, bei der jeder Besitzer seine Signatur auf den vorherigen Eintrag setzt und ihn an den nächsten weiterreicht.

Der Empfänger kann die Kette der Signaturen zurückverfolgen und so prüfen, ob die Reihe der Übertragungen lückenlos und korrekt signiert ist. Jede Bitcoin Transaktion baut damit auf der vollständigen Historie der vorherigen Übergaben auf, nicht auf einem isolierten Einzelvorgang.

Diese Struktur erklärt, warum öffentliche Schlüssel im Netzwerk sichtbar sein dürfen, ohne dass daraus ein Sicherheitsrisiko entsteht. Nur der private Schlüssel, der niemals veröffentlicht wird, erlaubt die tatsächliche Signatur und damit die Kontrolle über den Coin.

Schutz vor Mehrfachausgabe

Ein zentrales Problem digitaler Werte ist die Möglichkeit, dieselbe Information beliebig oft zu kopieren und mehrfach auszugeben. Ohne Gegenmaßnahme könnte ein Besitzer denselben Coin an zwei verschiedene Empfänger signieren.

Das Netzwerk löst dieses Problem, indem nur eine der konkurrierenden Signaturen als gültig anerkannt wird. Versucht jemand, denselben Coin doppelt zu verwenden, prüfen die Knoten anhand der Reihenfolge und der öffentlichen Historie, welche Bitcoin Transaktion zuerst bestätigt wurde.

Alle übrigen, später eintreffenden Versuche werden verworfen. Diese Regel setzt sich unabhängig davon durch, wer die zweite Signatur erstellt hat, weil das Netzwerk ausschließlich auf die nachvollziehbare Kette und ihren zeitlichen Ablauf achtet.

Wie diese Mechanik in der Praxis zusammenspielt, berichteten wir bereits im Artikel Das Bitcoin Whitepaper: Ein elektronisches Zahlungssystem.