Bitcoin beste Woche der Geschichte: 14.892 US-Dollar Wochengewinn

Bitcoin beste Woche der Geschichte: 14.892 US-Dollar Wochengewinn

Bitcoin beste Woche der Geschichte: Der Kurs legte binnen sieben Tagen um 14.892 US-Dollar zu und steht aktuell bei 77.656 US-Dollar.

Bitcoin beste Woche der Börsengeschichte

Bitcoins beste Woche der Geschichte ist am Sonntag, 23. August 2026, zu Ende gegangen: Der Kurs legte um 14.892 US-Dollar zu und steht aktuell bei 77.656 US-Dollar, ein Plus von rund 23,7 Prozent binnen sieben Tagen. Einen derart hohen absoluten Wochenzuwachs verzeichnete Bitcoin nach verfügbaren Kursdaten zuvor noch nie.

Vor Wochenbeginn lag der Kurs noch bei rund 62.764 US-Dollar. Die Bewegung verteilte sich über mehrere Handelstage, ohne den für Bitcoin sonst typischen scharfen Einzeltagesausschlag. Händler werteten das gleichmäßige Muster als Hinweis auf breit gestreute Käufe statt eines einzelnen Auslösers.

Fiat-Entwertung treibt die Rally

Zeitlich fiel Bitcoins beste Woche mit neuen Daten zur US-Geldmenge M2 zusammen, die laut Notenbank-Statistik erneut ein Rekordniveau erreichte. Das M2-Geldmengenaggregat der Federal Reserve zeigt seit Jahresbeginn eine kontinuierliche Ausweitung. Marktbeobachter verweisen auf einen wiederkehrenden Zusammenhang: Phasen wachsender Geldmenge fielen in der Vergangenheit mehrfach mit kräftigen Bitcoin-Kursanstiegen zusammen.

Der Mechanismus dahinter ist bekannt: Kauft die Notenbank Staatsanleihen im großen Stil, gelangt frisches Zentralbankgeld in den Umlauf, ein Teil davon fließt in liquide, handelbare Anlagen wie Aktien oder Bitcoin. Der Bitcoin-Kursanstieg fällt damit in eine Phase spürbarer Fiat-Geldmengenausweitung. Während die im Umlauf befindliche Dollarmenge wächst, bleibt die Bitcoin-Angebotsmenge unverändert auf 21 Mio. Einheiten begrenzt.

Institutionelle Käufer als Treiber der besten Woche

Institutionelle Käufer gelten neben der Geldmengenentwicklung als zweiter zentraler Treiber von Bitcoins bester Woche. Nach vorläufigen Daten stiegen die Nettozuflüsse in US-Spot-ETFs während der Handelswoche deutlich, während mehrere börsennotierte Unternehmen ihre Bitcoin-Bestände aufstockten. Die genaue Aufteilung zwischen ETF-Zuflüssen und Firmenkäufen lag bei Redaktionsschluss noch nicht im Detail vor.

Anders als bei Selbstverwahrung liegt die Kontrolle über diese Bestände bei Depotbanken und Fondsverwaltern, das Angebot von Bitcoin bleibt davon unberührt auf 21 Mio. Einheiten begrenzt. Wer jetzt über einen Fonds kauft, tauscht damit eine Währung mit wachsender Geldmenge gegen einen Vermögenswert mit fester, programmatischer Obergrenze.

Kurzfristig bleibt offen, ob sich das Zuflusstempo der vergangenen Handelswoche fortsetzt oder ob es sich um einen Einzeleffekt handelt. Woran sich nichts ändert: Die Bitcoin-Menge wächst nicht mit der Nachfrage mit, während Zentralbanken ihre Geldmenge grundsätzlich flexibel anpassen können.

Wir berichteten über den Zusammenhang zwischen M2-Geldmenge und Bitcoin-Kursbewegungen.
KI-Agenten Zahlungen: Intelligente Programme zahlen direkt mit Stablecoins

KI-Agenten Zahlungen: Intelligente Programme zahlen direkt mit Stablecoins

KI-Agenten Zahlungen laufen laut einem CoinDesk-Bericht vom 22. August 2026 zunehmend über Stablecoins, allen voran USDC. Coinbase, Circle, Cloudflare und Mastercard bauen parallel eigene Infrastruktur für autonome Maschinenzahlungen auf.

Dezentrale Infrastruktur für Machine-to-Machine-Zahlungen

KI-Agenten Zahlungen sind laut einem Bericht von CoinDesk vom 22. August 2026 zu einem eigenen Wachstumsfeld für Stablecoins geworden. Grundlage ist das von Coinbase entwickelte Protokoll x402, das den seit 1997 kaum genutzten HTTP-Statuscode 402 als Basis für automatisierte Zahlungen reaktiviert. Ein Server stellt damit einer anfragenden Software direkt eine Zahlungsaufforderung aus, die diese autonom und ohne menschliches Eingreifen begleicht.

Nach Angaben von Lincoln Murr, Head of AI Product bei Coinbase, laufen rund 99 Prozent dieser KI-Agenten Zahlungen über den Stablecoin USDC. Coinbase beziffert das bisher über x402 abgewickelte Volumen auf mehr als 165 Mio. Zahlungen im Gegenwert von 50 Mio. US-Dollar.

KI-Programme zahlen selbstständig mit Blockchains

Mehrere Unternehmen bauen parallel eigene Bausteine für den Stablecoin Zahlungsverkehr zwischen Maschinen auf. Stablecoin-Emittent Circle testet USDC-Mikrozahlungen und entwickelt ein Nanopayments-Produkt, das kleine Einzelbeträge zunächst bündelt und erst gesammelt auf der Blockchain aufzeichnet.

Cloudflare brachte Anfang August eigene Cloudflare Wallets samt cloudflare.pay an den Start und plant ein Bezahlmodell für einzelne Webseitenaufrufe statt Abonnements. MoonPay startete am 29. Juli den Dienst PayBox, der Sprachmodelle wie Claude oder ChatGPT mit Karten- und Krypto-Wallets verbindet und dafür die x402-Spezifikation nutzt.

Mastercard arbeitet an einem eigenen System namens Agent Pay for Machines mit Verifiable Vouchers, digitalen Ausgabengutscheinen, die einem KI-Agenten ein festes Budget zuweisen. Damit tritt das klassische Kartennetzwerk als Gegenentwurf zu den offenen KI-Agenten Zahlungen von Coinbase und Circle an.

KI-Zahlungen: Dezentralität statt Kontrollverluste

Für deutsche Beobachter zeigt die Entwicklung vor allem eines: Sobald Software eigenständig Rechnungen begleicht, wird die Frage nach der zugrunde liegenden Geldordnung akut. Ein Zahlungsnetz, dessen Regeln eine einzelne Institution nachträglich ändern kann, passt schlecht zu Millionen autonomer Transaktionen pro Tag, die niemand mehr einzeln prüft.

Offene, kettenunabhängige Protokolle wie x402 verschieben Kontrolle weg von einzelnen Kartennetzwerken hin zu nachvollziehbaren Abrechnungsregeln. Das betrifft vor allem Dezentralität und Machtstrukturen im entstehenden Zahlungsnetz zwischen Maschinen, nicht einzelne Kursbewegungen.

Offen bleibt, ob sich x402 als gemeinsamer Standard durchsetzt oder ob Mastercard und Visa die Infrastruktur mit eigenen Systemen wieder stärker zentralisieren. Die Volumina bleiben vorerst klein gegenüber dem etablierten Kartengeschäft.

Wir berichteten über Coinbases erste Schritte in Richtung dieser Machine Economy.

Konstante Blockzeit: Satoshi erklärt die Schwierigkeitsanpassung

Konstante Blockzeit: Satoshi erklärt die Schwierigkeitsanpassung

Satoshi Nakamoto beschreibt in seinen frühen Mails, wie die Schwierigkeitsanpassung dafür sorgt, dass Bitcoin trotz wachsender Rechenleistung eine konstante Blockzeit von zehn Minuten hält.

Blöcke pro Stunde als Maßstab

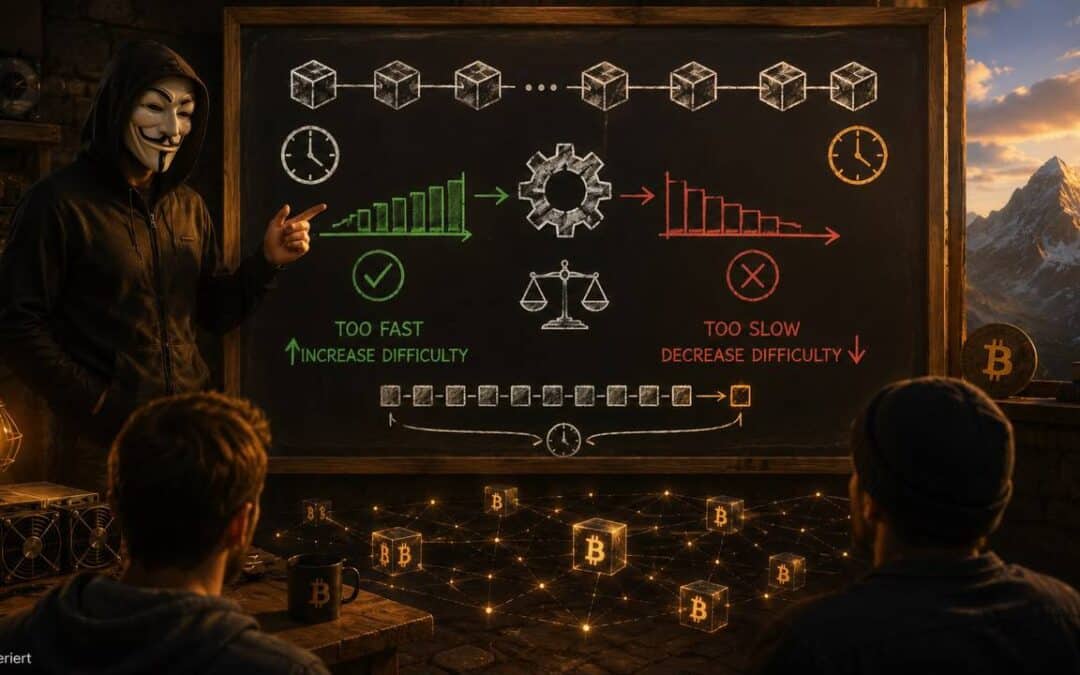
Bitcoin misst sein Tempo nicht in Sekunden, sondern im Durchschnitt über viele Blöcke hinweg. Satoshi Nakamoto erklärte in einer seiner frühen Mails, dass die Schwierigkeitsanpassung Bitcoin genau an diesem Durchschnittswert ausrichtet: Wie viele Blöcke wurden in den letzten zwei Wochen gefunden?

Das Ziel liegt bei sechs Blöcken pro Stunde, also einem Block alle zehn Minuten. Weicht der tatsächliche Wert davon ab, reagiert das Netzwerk automatisch. Es gibt keine zentrale Instanz, die eingreift, sondern nur eine feste Regel im Protokoll.

Diese Regel zählt schlicht die vergangene Zeit für die letzten 2016 Blöcke und vergleicht sie mit der Zielzeit von zwei Wochen. Aus der Abweichung ergibt sich der neue Schwierigkeitswert für die nächste Periode. Damit bleibt die Anpassung nachvollziehbar und unabhängig von kurzfristigen Ausreißern einzelner Blöcke.

Konstante Blockzeit trotz mehr Rechenleistung

Der Kerngedanke dahinter ist die konstante Blockzeit. Egal wie viel Rechenleistung insgesamt im Netzwerk steckt, am Ende soll im Schnitt weiterhin alle zehn Minuten ein Block entstehen. Mehr dazu beschreibt die offizielle Bitcoin-Entwicklerdokumentation zum Mining-Prozess.

Steigt die gesamte Rechenleistung, würden Blöcke ohne Anpassung schneller gefunden. Genau das verhindert die Schwierigkeitsanpassung: Sie macht die Aufgabe für die Miner schwerer, sodass die konstante Blockzeit erhalten bleibt.

Sinkt die Rechenleistung dagegen, etwa weil Miner abschalten, wird die Aufgabe leichter. Auch dann bewegt sich die durchschnittliche Zeit pro Block wieder zurück in Richtung zehn Minuten. Die konstante Blockzeit ist also kein Zufall, sondern das Ergebnis eines Regelkreises, den Satoshi von Anfang an eingebaut hatte.

Technischer Fortschritt und steigende Schwierigkeit

Satoshi war sich bewusst, dass sich die eingesetzte Hardware über die Zeit verändert. Schnellere Prozessoren und leistungsfähigere Grafikkarten würden mehr Rechenoperationen pro Sekunde ermöglichen als zu Beginn des Netzwerks.

In den Anfangsjahren reichte ein gewöhnlicher Heim-PC aus, um gelegentlich einen Block zu finden. Mit der Zeit übernahmen Grafikkarten und später spezialisierte Chips diese Aufgabe, weil sie deutlich mehr Rechenoperationen pro Sekunde liefern.

Genau dieser technische Fortschritt ist der Grund, warum die Schwierigkeit historisch fast durchgehend gestiegen ist. Mehr Rechenleistung im Netzwerk bedeutet automatisch eine höhere Hürde für den nächsten gültigen Block.

Für Nutzer bleibt davon praktisch nichts sichtbar. Die Blockzeit bleibt im Mittel gleich, während im Hintergrund die Anforderungen an die Miner mitwachsen. So bleibt das System über verschiedene Technologiegenerationen hinweg berechenbar.

Wie stark die Schwierigkeit steigt, hängt allein davon ab, wie viel zusätzliche Rechenleistung tatsächlich angeschlossen wird.

Bereits in seinen frühen Mails legte Satoshi diesen Mechanismus offen, lange bevor das Netzwerk die heutige Größenordnung erreichte. Die konstante Blockzeit war für ihn ein zentrales Entwurfsziel, kein Nebeneffekt.

Bereits zuvor berichteten wir ueber Digitale Freiheit: Satoshis Vision im Wettrüsten.

Coldcard Firmware-Update: Neue Sicherheit gegen Seed-Exploit

Coldcard Firmware-Update: Neue Sicherheit gegen Seed-Exploit

Nach einem Bitcoin-Diebstahl von rund 130 Mio. US-Dollar hat Coinkite ein Firmware-Update mit verbesserter Coldcard Firmware-Sicherheit veröffentlicht. Nutzer müssen künftig selbst Zufälligkeit zur Seed-Generierung beisteuern.

Firmware-Patch schließt mehrere Sicherheitslücken

Coinkite hat am 21. August 2026 ein Firmware-Update für seine Coldcard-Geräte veröffentlicht und reagiert damit auf einen Diebstahl von rund 130 Mio. US-Dollar in Bitcoin. Die überarbeitete Coldcard Firmware-Sicherheit soll verhindern, dass Angreifer erneut über schwache Zufallszahlen an private Schlüssel gelangen. Auslöser war ein Fehler in der Seed-Generierung, der seit März 2021 unentdeckt im Code steckte.

Betroffen war Firmware-Version 4.0.1, die die Entropie mancher Seeds von 128 auf rund 40 Bit reduzierte. Die neuen Versionen 5.6.1 für Mk4 und Mk5 sowie 1.5.1Q für das Modell Q ersetzen den Pseudo-Zufallszahlengenerator Yasmarang durch SHA-256 Hash_DRBG und heben die Coldcard Firmware-Sicherheit spürbar an. Zusätzlich prüft die Firmware, ob der Zufallszahlengenerator der Hardware korrekt arbeitet.

Exploit offenbart Vertrauenskrise in Hardware-Wallets

Der Exploit gilt als einer der größten bekannten Angriffe auf eine Hardware-Wallet. Ab dem 30. Juli 2026 erbeuteten Angreifer Bitcoin von mehr als 5.200 Adressen mit fehlerhaft erzeugten Seeds. Coinkite bestätigte den Vorfall in einer Sicherheitswarnung und rief Nutzer auf, Bestände auf neu erzeugte Seeds zu übertragen. Alte Seed-Phrasen gewinnen laut Hersteller ihre Sicherheit nicht automatisch zurück. Der Fall zeigt ein Problem: Nutzer müssen der internen Zufallszahlengenerierung vertrauen, ohne sie selbst prüfen zu können. Bei einem Gerät für Selbstverwahrung ist ein jahrelang unentdeckter Fehler darin ein Vertrauensproblem über den Einzelfall hinaus.

Dezentralisierte Schlüsselerzeugung als neuer Standard

Um das Vertrauensproblem zu entschärfen, verlangt die neue Firmware künftig eine eigene Zufallsquelle bei der Seed-Generierung. Coldcard-Besitzer müssen mindestens 65 Tastenanschläge, 50 Würfelwürfe oder 128 Münzwürfe eingeben, die das Gerät mit eigener Zufälligkeit verrechnet. Diese Seed-Generierung Sicherheit soll verhindern, dass ein einzelner Fehler im Zufallsgenerator erneut ausreicht. Die Coldcard Firmware-Sicherheit hängt damit nicht mehr allein von fehlerfreiem Code bei Coinkite ab, sondern verteilt sich auf Nutzer und Hardware.

Wer Bitcoin selbst verwahrt, trägt auch die Verantwortung für die eigene Schlüsselerzeugung, nicht nur für die Aufbewahrung des fertigen Seeds. Ein zentraler Hersteller bleibt dabei ein Gegenparteirisiko, solange Nutzer dessen Code nicht selbst prüfen können.

Für Coldcard-Besitzer mit älteren Seeds bleibt die Konsequenz, die neue Firmware zu installieren und Bestände auf frisch erzeugte Schlüssel zu übertragen. Ob weitere Hersteller ähnliche Schwächen offenlegen, ist offen.

Wir berichteten über den Coldcard-Hack und die Verwahrungsrisiken bei Hardware-Wallets.

Bitcoin ETF Zuflüsse: BlackRocks IBIT verzeichnet beste Wochenperformance seit 2,5 Jahren

Bitcoin ETF Zuflüsse: BlackRocks IBIT verzeichnet beste Wochenperformance seit 2,5 Jahren

Die Bitcoin ETF Zuflüsse trieben BlackRocks Spot-Fonds IBIT in dieser Woche um 22,5 Prozent nach oben, die zweitbeste Wochenperformance seit dem Marktstart im Januar 2024. Allein am Donnerstag flossen 606,29 Mio. US-Dollar in die US-Spot-ETFs, der höchste Tageswert seit dem 1. Mai.

Bitcoin ETF Zuflüsse verzeichnen beste Wochenperformance seit 2,5 Jahren

Die Bitcoin ETF Zuflüsse trieben den Kurs von BlackRocks Spot-Fonds IBIT in dieser Woche um 22,5 Prozent nach oben, die zweitbeste Wochenperformance seit dem Marktstart im Januar 2024. Nur die Woche zum 26. Februar 2024, kurz nach der Zulassung des Produkts, fiel mit einem Plus von 23,42 Prozent noch stärker aus. Bitcoin selbst rückte im gleichen Zeitraum in Richtung der Marke von 80.000 US-Dollar vor.

Am Donnerstag, 20. August 2026, meldeten Datenanbieter Netto-Zuflüsse von 606,29 Mio. US-Dollar in die US-Spot-Bitcoin-ETFs, den höchsten Tageswert seit dem 1. Mai. Die Rally ging mit einer Rekordwelle an Short-Liquidationen am Terminmarkt einher, ein Zeichen dafür, dass zuvor viele Marktteilnehmer auf fallende Kurse gesetzt hatten.

BlackRocks IBIT beschleunigt Zuflüsse in institutionelle Kanäle

Von den 606,29 Mio. US-Dollar entfielen rund 83 Prozent, also 502,99 Mio. US-Dollar, allein auf BlackRocks iShares Bitcoin Trust. Damit bündelte ein einzelnes Produkt den Großteil der Bitcoin ETF Zuflüsse dieses Handelstages.

Seit dem Start im Januar 2024 hat sich IBIT zum größten Spot-Bitcoin-ETF am US-Markt entwickelt und übernimmt an starken Zufluss- wie Abflusstagen regelmäßig die führende Rolle. Die Konzentration auf ein einzelnes Produkt zeigt, wie stark institutionelles Kapital mittlerweile über wenige regulierte Fondshüllen in den Markt fließt, statt Bitcoin direkt am Spotmarkt zu kaufen. Beobachter verweisen darauf, dass eine solche Konzentration im Ernstfall operative Risiken für die gesamte ETF-Klasse schafft, etwa bei Störungen in Abwicklung oder Verwahrung eines einzelnen Anbieters.

Zentrale Verwahrstellen im Zentrum der Bitcoin-Adoption

Wer Bitcoin über einen ETF hält, überträgt die Verwahrung an den Fonds und dessen Depotbank, statt selbst über die privaten Schlüssel zu verfügen. Diese Bitcoin Verwahrung Plattformrisiko genannte Konstruktion bündelt wachsende Bestände bei wenigen zentralen Stellen wie BlackRock, während Selbstverwahrer dieses Gegenparteirisiko nicht tragen. Bei direkt gehaltenen Bitcoin in einer eigenen Wallet entfällt diese Abhängigkeit von einem Drittverwahrer vollständig.

Je mehr Bitcoin auf diesem Weg bei einzelnen Verwahrern zusammenläuft, desto stärker hängt der Zugriff der Anleger von der Zahlungsfähigkeit und den Regeln dieser Verwahrer ab, nicht von der Bitcoin-Technologie selbst. Am festen Angebot von 21 Mio. Bitcoin ändert das nichts, wohl aber an der Frage, wer im Ernstfall darüber verfügt.

Für die aktuelle Serie an Bitcoin ETF Zuflüssen bleibt offen, ob sie eine zweite Woche trägt oder nach dem Rekordtag am Donnerstag wieder abflaut.

Wir berichteten über die vorangegangene Serie von Bitcoin-ETF-Zuflüssen auf ein Mehrwochenhoch.

Bitcoin Plattform Hack: Pocket Bitcoin meldet Cyberangriff auf Supportdaten

Bitcoin Plattform Hack: Pocket Bitcoin meldet Cyberangriff auf Supportdaten

Der Bitcoin Plattform Hack bei Pocket Bitcoin traf laut Unternehmen nur die Supportdatenbank, der Zugriff wurde am 16. August 2026 gestoppt. Betroffen sind E-Mail-Adressen und Support-Chats aller Kunden, Bitcoin-Guthaben blieben laut der Schweizer Plattform unberührt.

Pocket Bitcoin Cyberangriff: Supportdaten gehackt

Der Schweizer Bitcoin-Dienstleister Pocket Bitcoin wurde Ziel eines Bitcoin Plattform Hack, der sich über rund eine Woche erstreckte, bis das Unternehmen den Zugriff am 16. August 2026 unterband. Entdeckt wurde die Datenverletzung erst drei Tage später, am 19. August. Betroffen war die separate Supportdatenbank: Angreifer erbeuteten E-Mail-Adressen sämtlicher Kunden sowie Support-Korrespondenz samt Anhängen, Telegram-Nutzernamen und WhatsApp-Nummern.

Die Angreifer zielten nach eigenen Angaben von Pocket ursprünglich auf firmeneigene Bitcoin-Bestände, gelangten im Zuge des Bitcoin Plattform Hack aber eher zufällig an das Supportsystem. Zentrale Kundendatenbank, Transaktionshistorien und KYC-Daten blieben unangetastet. Der Angriff zeigte laut Pocket Bitcoin deutliche Hinweise auf KI-gestützte Werkzeuge.

Pocket Bitcoin Datenbank: Grenzen der Plattform-Sicherheit

Pocket Bitcoin arbeitet nicht-verwahrend: Private Schlüssel bleiben auf dem Gerät der Kunden, das Unternehmen selbst hat nie Zugriff auf deren Bitcoin-Guthaben. Diese Architektur begrenzte den Schaden auf Supportdaten, während das Bitcoin-Vermögen der Nutzer unberührt blieb. Die Kompromittierung zeigt aber, dass auch nicht-verwahrende Plattformen bei der Bitcoin Sicherheit an anderer Stelle Angriffsflächen bieten.

In seiner offiziellen Stellungnahme zum Sicherheitsvorfall erklärte Pocket Bitcoin, die Sicherheitslücke geschlossen, die Infrastruktur verstärkt und eine forensische Untersuchung eingeleitet zu haben. Zudem wurden Behörden und Polizei informiert.

Pocket Bitcoin Cyberangriff: Konsequenzen für Bitcoin-Kunden

Für vom Bitcoin Plattform Hack betroffene Nutzer liegt das größte Risiko nicht im Verlust von Bitcoin, sondern in gezieltem Phishing mit den erbeuteten Support-Verläufen. Pocket Bitcoin warnt davor, unter Zeitdruck persönliche Daten oder den privaten Schlüssel herauszugeben, danach fragt das Unternehmen niemals. Nachrichten, die scheinbar von Pocket Bitcoin stammen, sollten zusätzlich verifiziert werden. Kauf- und Verkaufsfunktionen liefen während des Vorfalls normal weiter.

Wer Bitcoin nicht selbst verwahrt, überträgt ein Stück Kontrolle an einen Dritten, selbst wenn dieser wie Pocket Bitcoin die privaten Schlüssel gar nicht hält.

Offen bleibt, wie viele Kunden betroffen sind und was die forensische Untersuchung noch zutage fördert. Bis dahin bleibt gezieltes Phishing mit den erbeuteten Daten das wahrscheinlichste Folgerisiko.

Wir berichteten über die Systemrisiken der Krypto-Fremdverwahrung am Beispiel des Triple-A-Wallet-Hacks.